Giriş
İsviçre’deki ETH Zürih (Zürih Federal Teknoloji Enstitüsü) bünyesinde yer alan Center for Security Studies (CSS) bünyesinde görev yapan ve siber güvenlik politikaları ile uluslararası güvenlik alanlarında dünya çapında tanınan iki önemli akademisyen Myriam Dunn Cavelty ile Andreas Wenger’in Contemporary Security Policy dergisinin 2019 tarihli 40. cildinde yayımlanan “Cyber security meets security politics: Complex
technology, fragmented politics, and networked” (Siber güvenlik, güvenlik siyasetiyle buluşuyor: Karmaşık teknoloji, parçalı siyaset ve ağ yapısı) adlı makaleleri, siber güvenlik literatüründe önemli bir dönüm noktası kabul edilen ve çokça atıf alan bir çalışmadır. Bu yazıda, bu makale özetlenecek ve ardından yorumlanacaktır.
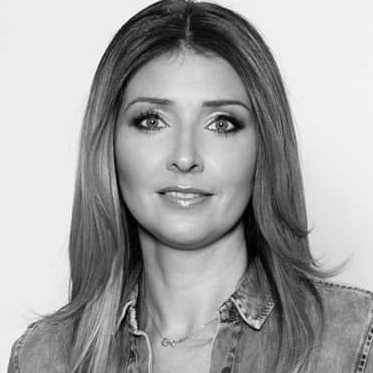
Myriam Dunn Cavelty
Makalenin Özeti
Son 10 yılda siber olaylar daha maliyetli, daha yıkıcı ve büyük ölçüde siyasi bir boyut kazanan niteliğe bürünmüştür. Bu gelişmelere paralel olarak, Uluslararası İlişkiler ve Güvenlik Çalışmaları alanında siber güvenliğin siyasi boyutlarını inceleyen teorik temelli geniş bir literatür ortaya çıkmıştır. Bu çalışmada; teknoloji, siyaset ve bilim alanlarından siber güvenlik politikasının şekillenmesinde etkili olan 6 temel yönlendirici faktör belirlenmekte ve incelenmektedir. Ayrıca, bu dinamikler ışığında gelişen 3 tarihsel araştırma kümesi (kümelenmesi) ayrıntılı olarak ele alınmakta ve disiplinlerarasılık, politika üretimine katkı, teknolojik imkânlar ve devlet aktörlerinin siyasi tercihleri arasındaki etkileşimin geleceği tartışılmaktadır.
Andreas Wenger
Dünya genelinde, toplumlar, temel hizmetlerin aksamadan yürütülmesi için dijital teknolojilerin kesintisiz çalışmasına bağımlı hale gelmiştir. Stuxnet, WannaCry, NotPetya gibi siber saldırılar ve seçimlere müdahale iddiaları, siber tehditlerin giderek daha hedefli, yıkıcı ve stratejik bir nitelik kazandığını göstermiştir. Bu durum, günümüzde siber güvenliği teknik bir risk yönetimi konusu olmaktan çıkarıp ulusal ve uluslararası güvenlik politikalarının en üst sıralarına taşımıştır.
2000’li yılların ortalarında Uluslararası İlişkiler disiplininin siber dünyanın karmaşıklığını teorik olarak açıklamakta zorlandığı ifade edilmekteyken, günümüzde teknoloji, siyaset ve bilim alanlarındaki dönüşümler sayesinde oldukça zengin bir akademik birikim oluşmuştur.
Siber güvenlik kavramının sınırları ve tanımı halen tartışmalı olsa da, siber güvenlik politikasının ortak zemini iki temel faktörle tanımlanmaktadır:
1-) Dijital Teknolojiler ve Kullanımı: İnsan aktörlerin dijital teknolojileri ekonomik, sosyal ve siyasi bağlamlarda kullanımı/kötüye kullanımı; bu teknolojilerin sunduğu imkânlar ve getirdiği kısıtlamalar.
2-) Aktörler Arası Müzakere ve Güç Mücadelesi: Devlet, kamu bürokrasisi, özel sektör ve toplum arasında rollerin, sorumlulukların, yasal sınırların ve kabul edilebilir davranış kurallarının belirlenmesine yönelik resmî ve gayriresmî müzakere süreçleri.
Buzan ve Hansen’in “Uluslararası Güvenlik Çalışmalarının Evrimi” modelinden esinlenen yazarlar, siber güvenlik araştırmalarını ve pratiklerini şekillendiren 6 temel yönlendirici faktörü 3 ana alanda gruplandırmaktadır:
| Alan | Yönlendirici Faktör | Açıklama |
|---|---|---|
| Teknoloji | 1. Dijital Teknolojilerin Gelişimi | Teknolojiler tarafsız araçlar değildir; toplumsal bilgi ve güç ilişkilerinin somutlaşmış halidir. İlk tasarım aşamasındaki serbestlik anlayışı ve güvenliksiz ölçeklenme, bugünkü zafiyetlerin temelini oluşturmaktadır. |
| 2. Kritik Olaylar | Hem siber alan dışındaki gelişmeler (11 Eylül, Snowden olayı, Arap Baharı), hem de siber aksamalar, politikayı ve araştırmaları tetikleyen katalizör rolü oynamaktadır. | |
| Siyaset | 3. Uluslararası Güç Siyaseti | Büyük güçler arası rekabet, siber gücün yeni bir güç kaynağı olarak görülmesi ve stratejik istikrar arayışları, araştırmaların yönünü belirlemektedir. |
| 4. İç Siyaset | Devlet kurumları, özel sektör ve toplum arasındaki yetki, sorumluluk ve denetim paylaşımına ilişkin gündelik tartışma ve çekişmeler bu alandaki iç siyaset süreçlerini kapsamaktadır. | |
| Bilim | 5. Akademik Tartışmalar | Uluslararası İlişkiler ve Güvenlik Çalışmaları alanındaki ontolojik ve epistemolojik dönüşümler, siber güvenliğin nasıl ele alındığını doğrudan etkilemektedir. |
| 6. Kurumsallaşma | Akademik kadrolar, fon kaynakları, lisansüstü programlar ve uzmanlaşmış dergilerin varlığı bilginin üretimini şekillendirmektedir. |
Yazarlar, literatürün gelişim seyrinde ortaya çıkan üç temel araştırma kümesi tespit etmektedir:
Küme 1: Siber Çatışmanın Gerçekliği/Devlet İtidalini ve Pratiklerini Açıklamak: Temel yaklaşım olarak kabul edilen bu perspektif, özünde geleneksel Uluslararası İlişkiler ve stratejik araştırmalar kavramlarının siber alana uygulanmasıdır. Odak noktası ise ilk yıllardaki “kıyamet senaryoları” (Electronic Pearl Harbor vb.) yerine, Stuxnet (2010) ve Snowden sızıntıları (2013) sonrasında devletlerin siber alanı stratejik olarak nasıl kullandığıdır. Bu yaklaşımdaki veri setlerine dayalı ampirik çalışmalar, siber operasyonların sanıldığı gibi hemen tırmanmaya (escalation) yol açmadığını ve devletlerin büyük ölçüde itidal (restraint) sergilediğini göstermiştir. Siber operasyonlar, genellikle mevcut siyasi rekabetlerin tamamlayıcı bir unsuru ve istihbarat/casusluk faaliyeti olarak yürütülmektedir. Bu anlamda, siber güvenlik olgusu, hâlen genel güvenlik politikaları içerisinde tamamlayıcı bir unsur olarak değerlendirilmektedir.
Küme 2: Devletin İçine ve Ötesine Geçmek/Aktörler ve Yönetişim Yaklaşımı: Bu yaklaşım, İktisat ve Kamu Yönetimi disiplinleri ile ağ yönetişimi çerçevelerini kapsar. Odak noktası, devlet dışı aktörlerin ve devlet içindeki özel birimlerin rolüdür. Yaklaşımın ulaştığı ana bulgular; a-) özel siber güvenlik şirketlerinin siber saldırıların kamuoyuna duyurulması ve faillerin belirlenmesinde (attribution) kritik rol oynadığı, b-) siber alandaki gündelik casusluk faaliyetlerinde pratik normları belirleyen ana aktörlerin istihbarat teşkilatları olduğu, c-) yetki ve sorumlulukların parçalanmış olmasının meşruiyet ve şeffaflık sorunlarını beraberinde getirdiği şeklinde özetlenebilir. Yani devletler, bu alanda özel sektörün deneyim, bilgi ve desteğine fazlasıyla ihtiyaç duymakta; ancak mevzuattaki sorunlar nedeniyle henüz üzerinde uzlaşılmış, sağlıklı bir görev paylaşımı yapılamamaktadır.
Küme 3: Güvenlikleştirme, Pratikler ve Birliktelikler (Assemblages): Eleştirel Güvenlik Çalışmaları, Güvenlikleştirme Teorisi (Kopenhag Okulu) ve Bilim ve Teknoloji Çalışmaları (STS) gibi alt teorileri içeren perspektife verilen isimdir. Bu yaklaşımın odak noktası, siber tehditlerin nasıl kurgulandığı, söylemler, uzmanlık pratikleri ve insan-teknoloji birliktelikleridir. Yaklaşımın temel bulguları; siber güvenliğin sadece devlet adamlarının söylemleriyle değil, siber güvenlik uzmanlarının, hackerların ve teknik raporların oluşturduğu gündelik pratikler ve “kara film” (cyber-noir) anlatıları üzerinden inşa edildiğidir.
Yazarlar, makalelerinde siber güvenlik politikasının dar bir disiplin alt alanı olarak sınırlandırılmaması gerektiğini de özellikle vurgulamaktadır. Gelecekteki araştırmalar ve politika süreçleri ise uzmanlara göre şu dinamikler etrafında şekillenecektir:
1-) Gelişen Teknolojiler: Yapay zekâ (AI) ve kuantum bilgisayarlar, siber operasyonların hızını, ölçeğini ve özerkliğini değiştirecek; devletlerin özel teknoloji devlerine olan bağımlılığını arttıracaktır.
2-) Uluslararası Normlar ve Stratejik Rekabet: Büyük güçler arasındaki görüş ayrılıkları küresel normların kurgulanmasını zorlaştırsa da, aşağıdan yukarıya (bottom-up) çok paydaşlı iş birlikleri daha da önem kazanacaktır.
3-) Akademik ve Disiplinlerarası İhtiyaçlar: Veri odaklı yeni ampirik yöntemler ile nitel disiplinlerarası yaklaşımların (Bilgisayar Bilimleri, Siyaset Bilimi, İktisat ve Hukuk) birleştirilmesi, siber güvenlik politikalarının toplumsal dayanıklılığını arttırmada kritik bir rol oynayacaktır.
Yorum
Zürih Federal Teknoloji Enstitüsü’ne bağlı Güvenlik Çalışmaları Merkezi (CSS)’nin siber güvenlik alanındaki iki tanınmış uzmanı Myriam Dunn Cavelty ve Andreas Wenger’in bu yazıya konu olan makalesi, siber güvenlik alanındaki gelişmeleri isabetle analiz eden ve gelecek trendlerini belirleyen çok değerli bir yayındır. Makale, bu alanda gelecekte etkili olacak 6 temel faktörü; dijital teknolojilerin gelişimi, kritik olaylar, uluslararası güç siyaseti, iç siyaset, akademik tartışmalar ve kurumsallaşma olarak sıralamıştır. Bu bağlamda, teknoloji, siyaset ve bilim ise 3 önemli kümelenme alanıdır. Bu faktörler ve kümelenme alanlarında yaşanacak değişim-dönüşümler, siber güvenlik olgusunun ve genel olarak internet ve yapay zekâ teknolojisinin çağımızdaki yerinin belirlenmesinde kritik rol oynayacaktır.
Bu bağlamda, günümüzde yaşanan ve gelecekte yaşanacak iki temel sorun ise; a-) teknolojinin kullanımı veya kötüye kullanımı ve b-) farklı aktörler (devletler, özel sektör, toplumlar) arasındaki güç paylaşımı ve müzakere süreçleridir.
İlk sorun, kuşkusuz, siber uzayı kötü kullanan organize suç örgütleri, terörist gruplar veya kriminal kişilerle etkin bir şekilde mücadele edilerek aşılacaktır. Ancak bu noktada ölçülü ve demokratik standartlara uygun davranmak önemlidir. Örneğin, bir siyasetçiye yönelik saygısız bir ifade kullandığı için genç bir öğrenciye ağır ceza vermek, kuşkusuz siber güvenliği geliştirmekten çok, ülkenin demokratik çıtasını düşürebilecek bir durumdur. Ancak aynı şekilde, internet üzerinden haksız kazanç elde eden, insanları dolandıran, önemli kişilere organize ve yanlış bilgilere dayalı haksız suçlamalar yapan, devleti ve önemli devlet kurumlarını haksız yere ve sistematik şekilde itham ederek küçük düşüren ve devletler, toplumlar ve farklı sosyal gruplar arası ilişkileri toplumsal barışı bozacak şekilde sabote eden kişilere ve gruplara yönelik önlemler arttırılmalıdır.
İkinci sorun ise, demokrasi dışı devletlerde tamamen devlet hâkimiyetiyle neticelenirken, ABD gibi ultra-liberal ve büyük sermayeyi kollayan devletlerde de tamamen teknoloji devlerinin kayrılmasıyla sonuçlanabilmektedir. Ancak iyi bir demokraside olması gereken, kuşkusuz, herkesin birbirini denetleyebileceği ve tüm bu süreçlerin anayasa ve hukuki sisteme uygun olacağı bir düzen/sistem kurmaktır. Bu bağlamda, hukukun en üstte ve denetleyici olacağı; sistemin regülasyon ve kontrol mekanizmalarında devletin üstünlüğünün bulunacağı; ancak devlet tekelinin kötüye kullanılmaması adına çeşitli katılım ve denetim mekanizmalarının oluşturulacağı ve mevzuatın doğru şekilde hazırlanacağı bir düzen oluşturulmalıdır.
Geçtiğimiz 20 yılda yapılan siber güvenlik çalışmalarından elde edilen müspet bir sonuç, devletlerin bu konuyu henüz bir “total savaş” alanı olarak değerlendirmediği ve itidal politikalarını benimseyerek bunu genel güvenlik mimarisinin bir bileşeni olarak ele aldığıdır. Bu, siber alanı daha da sert bir mücadele zemininden ziyade istihbari bir gri bölge olarak değerlendiren doğru bir yaklaşım olmakla birlikte, elde edilen bilgilerin kritik mahiyette olması, siber güvenliğin artık genel güvenlik mimarisi içerisinde de birincil derecede önemli olarak algılanmasını şart koşmaktadır. Bu doğrultuda, devletler, siber güvenlik alanında uzman özel şirketler, üniversiteler, araştırma merkezleri ve uzman kişilere fazlasıyla ihtiyaç duymakta ve bu alanda kalifiye personele gereksinim giderek artmaktadır. Daha da önemlisi, alanın önemi, devlet adamlarının konuşmaları kadar popüler kültür öğeleri ve bilimsel/uzmanlık raporları aracılığıyla da kamuoyuna ulaşmaktadır. Bu nedenle, ilgili bileşenler arasında etkileşim ve iş birliği büyük ölçüde gereklidir.
Yakın gelecekte kuantum bilgisayarlar ve yapay zekâ teknolojisinin ilerlemesi ve yaygınlaşmasıyla adeta yepyeni bir dünya kurulacaktır. Bu, henüz tam olarak idrak edemediğimiz Endüstriyel Devrim benzeri devasa bir tarihsel sıçramanın “Önsöz” bölümü dahi olabilir. Bu süreçte, devlet, siyaset, iş, üniversite, özel hayat vb. insanlar için en temel kavramlar bile klasik içeriklerini ve anlamlarını ciddi ölçüde kaybedebilir. Düşünün ki, yapay zekâ nedeniyle 10-20 yıl içerisinde onlarca meslek grubuna ihtiyaç duyulmayabilecek bir döneme doğru hızla ilerlenmektedir. Böyle devasa bir değişime tamamen ayak uydurmak imkânsız olsa bile, en azından tüm geleneksel bilimsel formasyon ve bölümlerde yapay zekâ ve bilişim teknolojilerini temel bilimsel yaklaşımlarla uyumlu hale getiren yeni müfredat ve yaklaşımlar geliştirilebilir. Bu, belki de bilimi ve insanlığı kurtaracak olan yegâne şeydir; zira aksi takdirde, teknolojileri reddeden geleneksel yapılar ile bu teknolojiyi tamamen benimseyen genç kuşaklar arasında tamiri imkânsız bir nesil/kuşak farkı oluşabilir. Bu ise, birbirini hiç anlamayan iki farklı toplumsal yapı anlamına da gelebilir.
Sonuç olarak, insanlığın geleceğini yaratacak kritik bir dönemden geçilirken, çok akılcı ve bilime dayalı hareket etmeli, teknolojiyle uyumlu süreçler geliştirmeli, devlet yapılanmasını buna göre ve tepkisellikten uzak inşa etmeli ve oluşabilecek sorunları önceden görecek önleyici mekanizmalar oluşturmalıyız. Bu makale de, bu gibi tartışmaları tetikleyen önemli bir eser olarak siber güvenlik literatürüne girmiş ve daha şimdiden çok sayıda kişiyi etkilemiştir.
Prof. Dr. Ozan ÖRMECİ