Giriş
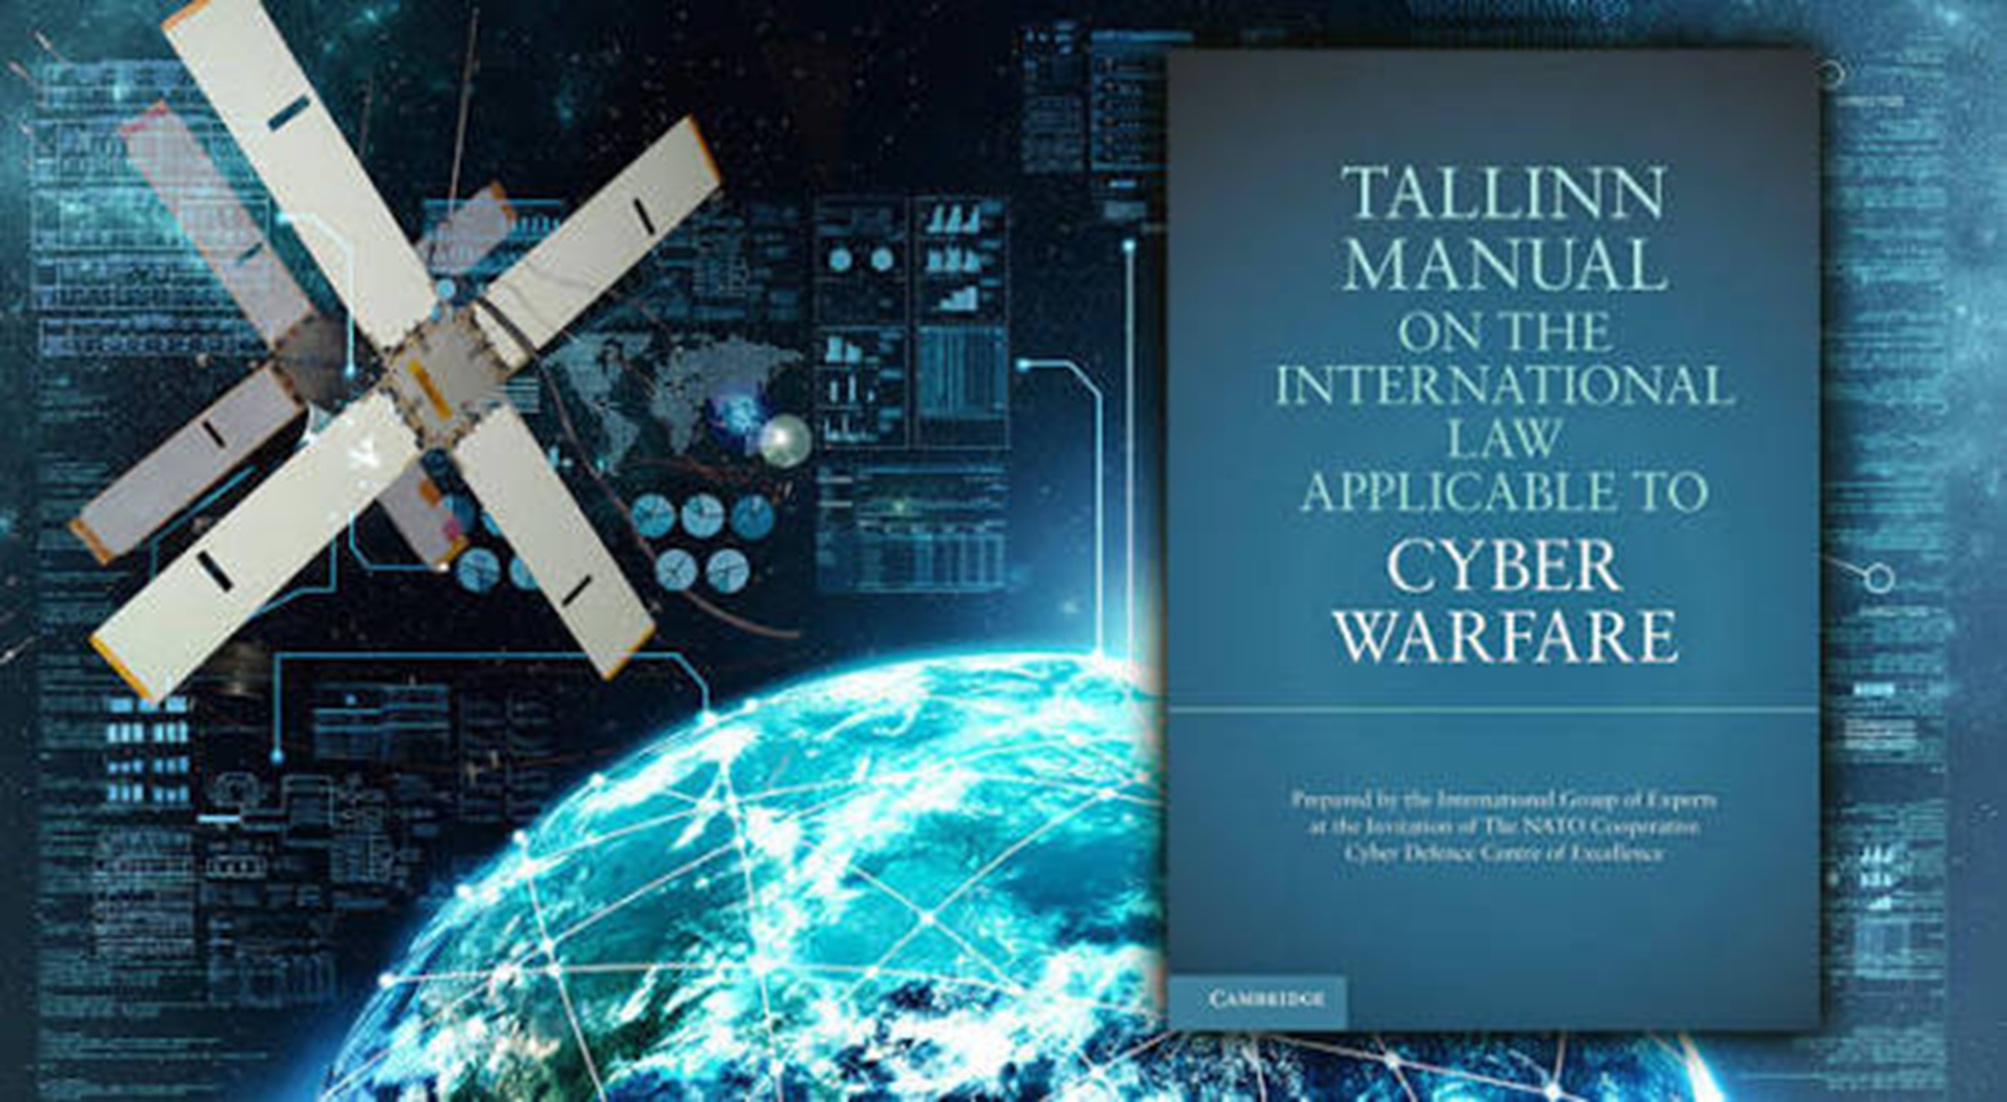
Tallin El Kitabı, Tallinn Kılavuzu veya İngilizce orijinal adıyla “Tallinn Manual 2.0”, Tallinn, Estonya merkezli NATO Cooperative Cyber Defence Centre of Excellence-NATO İşbirliğine Dayalı Siber Savunma Mükemmeliyet Merkezi’nin (CCDCOE) davetiyle, uluslararası hukuk ve siber güvenlik alanında uzman yaklaşık 20 kişilik profesyonel bir ekip tarafından hazırlanan ve siber operasyonlara ve siber savaşlara uluslararası hukukun nasıl uygulanacağını inceleyen, bağlayıcı niteliği olmayan akademik bir çalışmadır. Ağırlıklı olarak silahlı çatışmalar hukuku ve siber savaş durumuna odaklanan 2013 tarihli Tallinn El Kitabı 1.0’ın ardından 2017’de yayınlanan çalışma, resmi bir antlaşma veya uluslararası yasa olmamasına karşın, kısa sürede devletlere ve hukukçulara rehberlik etmeye başlayan önemli bir kaynak haline gelmiştir. 2021 yılında CCDCOE tarafından yeni bir 5 yıllık çalışma başlatılmış olup, Tallinn El Kitabı 3.0’ın ilerleyen yıllarda hazırlanması ve yayımlanması beklenmektedir. Bu yazıda, Tallinn El Kitabı 2.0 veya Tallinn Kılavuzu 2.0 incelenecektir. Bunun için, 2017 Cambridge University Press basımı Tallinn Manual 2.0 on the International Law Applicable to Cyber Operations kitabı[1] kullanılacaktır.
Tallinn Manual 2.0 on the International Law Applicable to Cyber Operations
Tallinn El Kitabı 2.0
Giriş: Siber uzay ve uluslararası hukukun dönüşümü
İnternetin, dijital iletişim ağlarının ve bilgi teknolojilerinin gelişmesi, uluslararası ilişkilerde yeni bir güç ve rekabet alanının ortaya çıkmasına yol açmıştır. Günümüzde, devletler, yalnızca kara, deniz, hava ve uzay alanlarında değil, aynı zamanda siber uzayda da stratejik çıkarlarını korumaya ve rakiplerinin faaliyetlerini etkilemeye çalışmaktadır. Devlet kurumlarının bilgisayar ağlarına sızılması, kritik altyapıların hedef alınması, gizli bilgilerin ele geçirilmesi, seçim süreçlerine müdahale edilmesi ve askerî sistemlerin dijital yollarla etkisizleştirilmesi bu rekabetin başlıca örnekleridir.
Bu gelişmelerin temelindeki hukuki soru şudur: Devletler arasındaki ilişkileri düzenleyen mevcut uluslararası hukuk, siber uzayda gerçekleştirilen faaliyetlere ne ölçüde uygulanabilir?
İşte Michael N. Schmitt’in genel editörlüğünde hazırlanan Tallinn Manual 2.0, bu soruya kapsamlı bir yanıt vermeyi amaçlamaktadır. Eser, siber uzayı hukukun dışında kalan, kendine özgü ve tamamen kuralsız bir alan olarak değerlendirmez. Bunun yerine, Birleşmiş Milletler Şartı, devlet egemenliği, devletlerin uluslararası sorumluluğu, insan hakları hukuku ve silahlı çatışma hukuku gibi mevcut hukuk alanlarının siber faaliyetlere uygulanabileceğini savunur.
Eserin önemi, yalnızca büyük çaplı siber saldırıları incelemesinden kaynaklanmaz. İlk Tallinn Manual esas olarak savaş veya kuvvet kullanımı düzeyine ulaşabilecek ağır siber operasyonlara odaklanırken, ikinci baskı gündelik devlet faaliyetlerini ve bu eşiklerin altında kalan siber olayları da kapsamına almıştır. Böylece, siber casusluk, ağlara izinsiz erişim, devletlerin yargı yetkisi ve sınır aşan dijital faaliyetler gibi konular daha geniş bir çerçevede ele alınmıştır.
Bununla birlikte, eserin hukuki statüsünü doğru anlamak gerekir. Tallinn Manual 2.0, bir uluslararası antlaşma, bağlayıcı bir NATO doktrini veya tüm devletler tarafından kabul edilmiş resmî bir hukuk kodu değildir. Bağımsız bir uluslararası uzmanlar grubunun, yürürlükteki uluslararası hukukun siber operasyonlara nasıl uygulanması gerektiğine ilişkin değerlendirmelerini ve yorumlarını içeren bir çalışmadır. Bu nedenle, eser, hukukun içeriğini anlamak açısından son derece etkili olsa da her kuralının tartışmasız veya devletler açısından bağlayıcı olduğu varsayılamaz.
Eserin yapısı ve temel yaklaşımı
Tallinn Manual 2.0, uluslararası hukukun siber operasyonlara uygulanmasını 4 ana bölümde inceler. Kitap, 154 kural çerçevesinde devletlerin haklarını, yükümlülüklerini ve siber faaliyetlere karşı verebilecekleri hukuki tepkileri ele almaktadır.
I-) Genel uluslararası hukuk ve siber uzay: Egemenlik, gerekli özeni gösterme yükümlülüğü, yargı yetkisi, devlet sorumluluğu ve karşı önlemler.
II-) Uluslararası hukukun özel alanları ve siber uzay: İnsan hakları, diplomatik ve konsolosluk hukuku, deniz ve hava hukuku gibi özel hukuk rejimleri.
III-) Uluslararası barış ve güvenlik ile siber faaliyetler: Kuvvet kullanma yasağı, silahlı saldırı eşiği, meşru müdafaa ve Birleşmiş Milletler sistemi.
IV-) Siber silahlı çatışma hukuku: Silahlı çatışmalarda ayrım, orantılılık, askerî gereklilik ve sivillerin korunması.
Bu yapı, siber operasyonların hukuki değerlendirmesinin tek bir ölçüte indirgenemeyeceğini gösterir. Bir olayın hukuka uygunluğu; operasyonun kim tarafından gerçekleştirildiğine, hangi devlette sonuç doğurduğuna, etkilerinin ağırlığına, hedefin niteliğine ve faaliyetin barış zamanında mı yoksa silahlı çatışma sırasında mı yürütüldüğüne göre değişebilir. Örneğin, başka bir devletin kamu kurumuna ait bilgisayarına gizlice erişilmesi, o devletin egemenliği ve devlet sorumluluğu açısından incelenebilir. Aynı operasyon elektrik şebekesini çökertiyor ve fiziksel hasara yol açıyorsa, kuvvet kullanma yasağı veya silahlı saldırı eşiği de gündeme gelebilir. Operasyon bir silahlı çatışmanın parçası hâline gelirse, uluslararası insancıl hukukun özel kuralları devreye girebilir. Dolayısıyla, kitabın temel metodolojik katkısı, siber olayları teknik özelliklerinden ziyade uluslararası hukuktaki sonuçları ve ilgili hukuki eşikler üzerinden sınıflandırmasıdır.
Birinci bölüm: Genel uluslararası hukuk ve siber uzay
Devlet egemenliği
Egemenlik, eserin en temel kavramlarından biridir. Uluslararası hukukta, devletler, kendi ülkeleri ve kamusal yetkileri üzerinde egemenlik hakkına sahiptir. Siber uzayın sınır aşan niteliği bu ilkeyi ortadan kaldırmaz.
Devletlerin ülkelerinde bulunan dijital altyapılar, kamu kurumları ve ağlar üzerinde yetkileri vardır. Başka bir devletin bu sistemlere müdahalesi, müdahalenin niteliğine ve sonuçlarına bağlı olarak egemenlik ihlali teşkil edebilir. Bununla birlikte, her sınır aşan dijital faaliyet otomatik olarak egemenlik ihlali sayılmaz. İnternet trafiğinin başka bir ülkedeki sunuculardan geçmesi, verilerin yabancı bir ülkede depolanması veya bir dijital hizmetin başka ülkelerde erişilebilir olması tek başına yeterli bir hukuki değerlendirme sağlamaz. Devletin kamu yetkilerinin kullanılması, sistemlerin işleyişine müdahale edilmesi ve ortaya çıkan sonuçların ağırlığı gibi unsurların birlikte değerlendirilmesi gerekir.
Özellikle şu iki boyut önemlidir:
- İç egemenlik: Devletin kendi ülkesindeki sistemler ve faaliyetler üzerinde yetki kullanması.
- Dış egemenlik: Devletin bağımsızlığı ve diğer devletlerle hukuken eşit statüde olması.
Siber operasyonlar, bu iki boyutu farklı şekillerde etkileyebilir. Örneğin, bir devletin başka bir devletin seçim altyapısına müdahale etmesi, yalnızca teknik bir erişim meselesi değildir; aynı zamanda kamu otoritesinin ve siyasi karar alma süreçlerinin bağımsızlığıyla da ilgilidir. Bununla beraber, egemenlik ilkesinin hangi teknik müdahalelerde ve hangi eşiklerde ihlal edildiği konusunda uluslararası hukukta görüş ayrılıkları bulunmaktadır. Bu yüzden, Tallinn Manual 2.0’ın yaklaşımını her tür siber faaliyeti kesin biçimde yasaklayan yeknesak bir kural olarak okumamak gerekir.
Gerekli özeni gösterme yükümlülüğü (due diligence)
Kitabın önemli tartışmalarından biri, devletlerin kendi ülkelerinden veya denetimleri altındaki altyapılarından kaynaklanan ve diğer devletleri etkileyen siber faaliyetler karşısındaki sorumluluğudur.
Gerekli özen ilkesi, genel hatlarıyla, devletlerin uluslararası yükümlülükleriyle bağdaşmayan zararlı faaliyetlere karşı uygun önlemleri alma meselesini gündeme getirir. Siber uzayda bu konu özellikle önemlidir; çünkü saldırıların kaynağını belirlemek zor olabilir ve saldırganlar üçüncü devletlerin sunucularını, ele geçirilmiş cihazları veya özel şirketlerin ağlarını kullanabilir. Örneğin, A Devleti’nin ülkesinde bulunan bir sunucu, B Devleti’nin hastane sistemlerine yönelik bir saldırıda kullanılmış olsun. Sunucunun A Devleti’nin topraklarında bulunması, saldırıyı otomatik olarak A Devleti’ne atfetmek için yeterli değildir. Ayrıca, devletin saldırıdan haberdar olup olmadığı, ne tür bir kontrol imkânına sahip olduğu ve uygulanabilir bir hukuki yükümlülüğün bulunup bulunmadığı değerlendirilmelidir.
Bu noktada iki ayrı soru birbirinden ayrılmalıdır:
- Devletin zararlı siber faaliyeti gerçekleştiren aktörle hukuken ilişkilendirilip ilişkilendirilemeyeceği.
- Devletin kendi yükümlülüklerini yerine getirmek için gereken özeni gösterip göstermediği.
Bu ayrım önemlidir; zira bir devletin belirli bir saldırıyı bizzat gerçekleştirdiğinin kanıtlanamaması, o devletin tüm uluslararası yükümlülüklerinin kendiliğinden ortadan kalktığı anlamına gelmez. Öte yandan, gerekli özen ilkesi, devletlerin dünyadaki tüm siber saldırıları önlemek zorunda olduğu anlamına gelmez. Yükümlülüğün hukuki niteliği ve kapsamı, uygulanabilir uluslararası hukuka göre belirlenmelidir. Tallinn Manual 2.0, bu konuyu özel bir bölümde inceleyerek siber güvenliğin yalnızca saldırı yapan devletin eylemlerinden ibaret olmadığını ortaya koyar.
Devletlerin yargı yetkisi
Siber faaliyetler çoğu zaman birden fazla devletin ülkesini, vatandaşını, şirketini veya altyapısını aynı anda ilgilendirir. Bu durum, devletlerin hangi olaylar hakkında soruşturma yapabileceği, hangi kişilere kendi hukukunu uygulayabileceği ve sınır ötesi kolluk faaliyetlerini nasıl yürütebileceği sorularını doğurur. Bir devletin kendi ülkesinde bulunan sunucular üzerinde yetki kullanması ile başka bir devletin ülkesindeki sunucuya doğrudan müdahale etmesi aynı hukuki durum değildir. Örneğin, bir soruşturma makamı, kendi ülkesindeki bir bilgisayarda bulunan dijital delilleri inceleyebilir. Fakat başka bir ülkedeki sisteme, o ülkenin rızası olmadan uzaktan girerek delil toplaması, egemenlik ve ülke dışında icra yetkisi açısından farklı sorunlar doğurabilir. Bu nedenle, eser, siber uzayda sınırların ortadan kalktığı varsayımına karşı çıkar. Fiziksel sınırlar dijital iletişimi durdurmasa da devletlerin ülkesel yetkileri uluslararası hukuk bakımından önemini korur.
Devletlerin uluslararası sorumluluğu
Siber operasyonlarda en zor hukuki sorunlardan biri, gerçekleştirilen faaliyetin hangi devlete atfedileceğidir. Bir saldırının belirli bir ülkeden kaynaklanması, o ülkenin hükümetinin saldırıyı gerçekleştirdiğini tek başına kanıtlamaz. Faaliyet; bağımsız suç grupları, devlet destekli aktörler, özel şirketler veya devlet organları tarafından yürütülmüş olabilir. Uluslararası sorumluluk hukukunda temel mesele, ilgili davranışın hukuken devlete atfedilip atfedilemeyeceği ve uluslararası bir yükümlülüğün ihlal edilip edilmediğidir.
Bu çerçevede farklı durumlar ortaya çıkar:
- Bir devlet organının gerçekleştirdiği siber operasyon, uluslararası sorumluluk açısından doğrudan önem taşır.
- Devlet adına yetkilendirilmiş bir kuruluşun faaliyetleri, ilgili hukuki koşullara göre devlete atfedilebilir.
- Özel bir grubun saldırısı, sırf siyasi hedefleri devletin hedefleriyle örtüşüyor diye otomatik olarak devlete atfedilemez.
- Özel aktörlerle devlet arasında talimat, yönlendirme veya kontrol ilişkisi bulunması, olayın hukuki değerlendirmesini değiştirebilir.
Bu ayrım, devletlerin sorumluluğu reddetmek için saldırıları dolaylı aktörler aracılığıyla yürüttüğü iddiaların değerlendirilebilmesi açısından önemlidir. Ancak teknik göstergeler, istihbarat değerlendirmeleri ve siyasi açıklamalar ile uluslararası hukuk anlamında atıf arasında fark vardır. Bir devletin saldırının faili olduğunu açıklaması siyasi açıdan önemli olabilir; fakat hukuki değerlendirme, uygulanabilir atıf kurallarının ve delillerin ayrıca incelenmesini gerektirir.
Karşı önlemler ve devletlerin tepkileri
Bir devlet uluslararası hukuka aykırı bir siber operasyonun mağduru olduğunda nasıl karşılık verebilir? Eser, bu soruyu devlet sorumluluğu ve karşı önlemler çerçevesinde ele alır. Uluslararası hukukta karşı önlemler, belirli koşullarda sorumlu devleti yükümlülüklerine uymaya yöneltmek amacıyla alınan ve normal şartlarda hukuka aykırı olabilecek bazı tedbirlerin geçici olarak uygulanmasıyla ilişkilidir.
Ancak her misilleme hukuken geçerli bir karşı önlem değildir. Karşı önlemlerin amacı, kapsamı, gerekli prosedürleri ve diğer uluslararası yükümlülüklerle ilişkisi değerlendirilmelidir. Ayrıca karşı önlemler ile meşru müdafaa birbirinden ayrılmalıdır: Birincisi devlet sorumluluğu hukukuna, ikincisi ise belirli koşullarda silahlı saldırıya karşı güç kullanma hakkına ilişkindir. Bu nedenle, bir siber saldırıya verilen yanıtın teknik açıdan etkili olması, uluslararası hukuk bakımından da hukuka uygun olduğu anlamına gelmez.
İkinci bölüm: Uluslararası hukukun özel alanları ve siber uzay
Kitabın ikinci bölümü, siber faaliyetlerin yalnızca devlet egemenliği ve devlet sorumluluğu çerçevesinde değerlendirilemeyeceğini göstermektedir. İnsan hakları, diplomatik ilişkiler, konsolosluk faaliyetleri, deniz ve hava hukuku gibi alanlar da siber operasyonlarla doğrudan bağlantılıdır.
İnsan hakları ve siber operasyonlar
Dijital teknolojiler, devletlerin bilgi toplama, iletişimi izleme ve bireylerin faaliyetlerini denetleme kapasitesini arttırmıştır. Bu durum, özellikle özel hayatın korunması, ifade özgürlüğü ve kişisel verilerin gizliliği açısından önemli sonuçlar doğurur. Devletlerin siber faaliyetleri, uygulanabilir insan hakları yükümlülükleri kapsamında değerlendirilmelidir. Örneğin, gazetecilerin, siyasetçilerin veya insan hakları savunucularının cihazlarına yönelik izinsiz erişim ya da gözetim faaliyetleri, olayın koşullarına bağlı olarak mahremiyet ve ifade özgürlüğü gibi haklarla ilgili sorunlara yol açabilir.
Ancak her dijital izleme faaliyeti aynı hukuki sonuca yol açmaz. Uygulanabilir insan hakları rejimi, devletin ilgili kişi üzerindeki yetkisi veya yargı yetkisi, müdahalenin amacı, hukuki dayanağı ve ölçülülüğü gibi hususlar önem taşır. Bu bölümün temel sonucu, ulusal güvenlik gerekçesinin dijital ortamda devletlere sınırsız yetki vermediğidir.
Diplomatik ve konsolosluk hukuku
Diplomatik misyonlar ve konsolosluklar, devletlerin dış ilişkilerini yürütmesinde özel bir hukuki statüye sahiptir. Dijitalleşme, diplomatik haberleşmenin, gizli belgelerin ve konsolosluk kayıtlarının korunmasını daha karmaşık hâle getirmiştir. Bir elçiliğin iletişim sistemlerine siber yollarla müdahale edilmesi, yalnızca bir bilgi güvenliği sorunu değildir. Müdahalenin niteliğine bağlı olarak diplomatik haberleşmenin dokunulmazlığı, misyonun işlevlerini yerine getirebilmesi ve devletler arasındaki ilişkiler de gündeme gelebilir. Buradaki önemli husus, dijital yöntemlerin kullanılmasıyla diplomatik hukukun önemini kaybetmemesidir. Fiziksel bir binaya girmekle elektronik iletişim sistemine müdahale etmek aynı teknik davranış olmasa da her ikisi de ilgili uluslararası hukuk kuralları açısından incelenebilir.
Deniz ve hava hukuku
Siber operasyonlar, deniz ve hava ulaşımının güvenliği açısından da hukuki sonuçlar doğurabilir. Gemilerin seyir sistemleri, limanların lojistik altyapısı, hava trafik kontrol sistemleri ve havacılık ağları dijital sistemlere bağlıdır. Bu sistemlerin hedef alınması, yalnızca bilgi kaybına değil, ulaşımın aksamasına ve fiziksel güvenlik risklerine de yol açabilir. Örneğin, bir limanın yönetim ağının devre dışı bırakılması ticareti aksatabilir; bir hava trafik sistemine müdahale ise uçuş güvenliği açısından ciddi riskler doğurabilir. Böyle olayların hukuki değerlendirmesi, uygulanabilir genel uluslararası hukuk kurallarının yanı sıra ilgili özel hukuk rejimlerini de gerektirebilir. Bu yaklaşım, siber güvenliğin yalnızca bilgisayarların korunmasından ibaret olmadığını; ekonomik ve fiziksel altyapıların sürekliliğiyle de ilişkili olduğunu ortaya koyar.
Üçüncü bölüm: Uluslararası barış ve güvenlik
Kitabın üçüncü bölümü, siber operasyonların uluslararası barış ve güvenliği nasıl etkileyebileceğine odaklanır. Bu bölümün merkezinde Birleşmiş Milletler Şartı’nın kuvvet kullanma yasağı ve meşru müdafaa hakkı bulunur.
Kuvvet kullanma yasağı
Birleşmiş Milletler Şartı’nın 2(4). maddesi, devletlerin uluslararası ilişkilerinde başka bir devletin toprak bütünlüğüne veya siyasi bağımsızlığına karşı kuvvet kullanmasını ya da kuvvet kullanma tehdidinde bulunmasını yasaklar; Şart’ta yer alan istisnalar ve hukuki çerçeve saklıdır.
Siber operasyonlar bakımından temel soru, hangi faaliyetlerin bu anlamda kuvvet kullanma düzeyine ulaştığıdır. Nitekim her siber saldırı kuvvet kullanımı değildir. Bir devletin kamu kurumuna ait verilerin kopyalanması, bir internet sitesinin geçici olarak erişilemez hâle getirilmesi veya bir bilgi sistemine sızılması, tek başına otomatik olarak kuvvet kullanma eşiğini aşmaz. Buna karşılık, bir siber operasyon insanların ölümüne, fiziksel yaralanmaya veya maddi yıkıma yol açıyorsa, kuvvet kullanma yasağı açısından çok daha ciddi bir değerlendirme gerektirir.
Değerlendirmede genellikle şu unsurların önemi tartışılır:
- Operasyonun sonuçlarının ağırlığı.
- Fiziksel zarar veya işlevsel çöküşün boyutu.
- Operasyonun niteliği ve hedefi.
- Geleneksel yöntemlerle gerçekleştirilen bir saldırıya benzerlik.
- Oluşan etkinin kapsamı ve süresi.
Bu unsurlar, her olayda mekanik biçimde uygulanabilecek tek bir formül değildir. Esas amaç, siber faaliyetin uluslararası ilişkilerde kuvvet kullanımı olarak nitelendirilip nitelendirilemeyeceğini belirlemektir.
Silahlı saldırı ve meşru müdafaa
Kuvvet kullanımı ile Birleşmiş Milletler Şartı’nın 51. maddesi bağlamındaki silahlı saldırı aynı hukuki kavram değildir. Meşru müdafaa hakkının doğması için daha ağır bir eşik söz konusu olabilir. Siber operasyonlar bu eşiğe ulaştığında, saldırıya uğrayan devletin meşru müdafaa hakkı gündeme gelebilir. Ancak bu sonuç, her siber olayın askerî karşılık verme hakkı doğurduğu anlamına gelmez. Örneğin, bir saldırının bir elektrik şebekesini uzun süre devre dışı bırakarak geniş çaplı fiziksel zarara ve can kaybına yol açması ile sınırlı bir veri ihlali aynı hukuki ağırlıkta değildir. Meşru müdafaa değerlendirmesinde saldırının ağırlığı kadar, alınacak tedbirin gerekliliği ve orantılılığı da önem taşır. Devletin saldırıya karşılık vermesi, sınırsız güç kullanma yetkisi doğurmaz. Ayrıca saldırının hangi devlete atfedilebileceği, saldırının sürüp sürmediği ve başka hukuki seçeneklerin bulunup bulunmadığı gibi meseleler de önemlidir.
Siber caydırıcılık ve uluslararası istikrar
Siber operasyonların düşük maliyetle, uzaktan ve kimi zaman kimliği gizlenerek yürütülebilmesi, caydırıcılık stratejilerini karmaşıklaştırır. Geleneksel askerî caydırıcılıkta, saldırının kaynağının belirlenmesi ve karşılık verme kapasitesinin gösterilmesi önemli bir rol oynar. Siber alanda ise saldırganın kimliğinin belirsizliği, saldırının farklı ülkelerdeki altyapılardan gerçekleştirilmesi ve etkilerin kademeli olarak ortaya çıkması bu süreci zorlaştırabilir.
Uluslararası hukuk, bu ortamda iki işlev görür. Birincisi, devletlerin hangi koşullarda hangi eylemleri gerçekleştirebileceğini netleştirir. İkincisi, siber olayların yanlış yorumlanması sonucunda ortaya çıkabilecek tırmanma risklerini değerlendirmek için ortak bir dil sağlar. Bununla birlikte, hukuki normların varlığı, devletler arasındaki tüm anlaşmazlıkları ortadan kaldırmaz. Kuralların yorumu, delillerin değerlendirilmesi ve devletlerin uygulamaları farklılık gösterebilir
Dördüncü bölüm: Siber silahlı çatışma hukuku
Eserin dördüncü bölümü, siber operasyonların silahlı çatışmalar sırasında nasıl yürütüleceğini ele alır. Bu alanda uluslararası insancıl hukuk, yani silahlı çatışma hukuku belirleyici önemdedir. Temel yaklaşım, bir silahlı çatışmanın mevcut olması hâlinde siber operasyonların da uygulanabilir insancıl hukuk kurallarına uygun biçimde yürütülmesi gerektiğidir. Siber yöntemlerin kullanılması, sivillerin korunması ve saldırıların sınırlandırılması gibi yükümlülükleri kendiliğinden ortadan kaldırmaz.
Ayrım ilkesi
Ayrım ilkesi, silahlı çatışmanın taraflarının askerî hedefleri sivillerden ve sivil nesnelerden ayırmasını gerektirir. Siber operasyonlarda bu ilkenin uygulanması özellikle zordur; çünkü askerî ve sivil kullanıcılar aynı ağları, sunucuları, iletişim sistemlerini veya yazılımları paylaşabilir. Örneğin, bir askerî iletişim sistemini hedef alan zararlı yazılım, aynı altyapıya bağlı sivil hastanelerin veya kamu hizmetlerinin işleyişini de etkileyebilir. Bu durumda operasyonun hedefi, teknik yayılım biçimi ve siviller üzerindeki sonuçları birlikte değerlendirilmelidir. Bir sistemin askerî amaçlarla kullanılması, o sistemle bağlantılı her unsurun otomatik olarak hukuken hedef alınabileceği anlamına gelmez. Hedefin askerî hedef sayılmasına ilişkin koşullar ve uygulanabilir saldırı kuralları ayrıca incelenmelidir.
Orantılılık ilkesi
Orantılılık ilkesi, beklenen somut ve doğrudan askerî avantaja kıyasla aşırı olan ve sivil zarara yol açabilecek saldırıları sınırlar. Siber operasyonlarda sivil zararın öngörülmesi özellikle önemlidir. Bir zararlı yazılımın yalnızca belirli bir askerî ağı hedeflemesi planlanmış olsa bile yazılımın diğer sistemlere yayılması, veri tabanlarını bozması veya kritik kamu hizmetlerini aksatması mümkündür. Bu nedenle, operasyonun planlanması sırasında yalnızca hedef sistem üzerindeki doğrudan etkinin değil, öngörülebilir dolaylı sonuçların da değerlendirilmesi gerekir. Örneğin, askerî bir tesiste kullanılan enerji yönetim sistemine yönelik bir saldırı, yakın çevredeki sivil altyapıyı da etkileyebiliyorsa, bu sonuçlar hukuki değerlendirmede önem kazanabilir.
Askerî gereklilik ve insancıl muamele
Askerî gereklilik, silahlı çatışma hukukunun diğer kurallarından bağımsız, sınırsız bir zarar verme yetkisi değildir. Askerî faaliyetlerin yürütülmesi, uygulanabilir uluslararası insancıl hukuk sınırları içinde kalmalıdır. Siber operasyonların da bu çerçevede değerlendirilmesi gerekir. Askerî bir avantaj elde etmek amacıyla yürütülen bir faaliyet, sivillere yönelik yasaklanmış davranışları veya insancıl hukuk tarafından korunan kişilere ve nesnelere ilişkin yükümlülükleri ortadan kaldırmaz. Benzer şekilde, bir siber operasyonun fiziksel hasar vermemesi, onun otomatik olarak insancıl hukuka uygun olduğu anlamına gelmez. Operasyonun niteliği, hedefi, etkileri ve yürütüldüğü çatışmanın koşulları dikkate alınmalıdır.
Sivil altyapının korunması
Hastaneler, enerji şebekeleri, su sistemleri ve acil durum iletişim ağları, siber saldırıların toplumsal etkilerinin en ciddi olabileceği alanlardır. Bu altyapılara yönelik operasyonlar, özellikle sivil nüfusun temel ihtiyaçlarını etkilediğinde önemli hukuki sorunlar yaratır. Hastanelerin dijital sistemlerinin devre dışı bırakılması, elektrik veya su hizmetlerinin kesilmesi ve acil müdahale sistemlerinin aksaması, yalnızca teknik kesintiler olarak değerlendirilemez. Bu örnekler, siber operasyonların sonuçlarının fiziksel dünyanın dışında kalmadığını gösterir. Bir bilgisayar ağında başlayan faaliyet, sağlık hizmetlerinin, ulaşımın veya temel kamu hizmetlerinin işleyişini etkileyebilir. Dolayısıyla, siber silahlı çatışma hukukunun temel amacı, teknolojik araçların çeşitlenmesine rağmen sivillerin korunmasına ilişkin ilkelerin geçerliliğini sürdürmektir.
Siber casusluk, gizli operasyonlar ve hukuki gri alanlar
Tallinn Manual 2.0’ın önemli katkılarından biri, tüm zararlı siber faaliyetleri tek bir hukuki kategoriye yerleştirmemesidir. Özellikle siber casusluk, bu ayrımın belirgin olduğu alanlardan biridir. Bir devletin başka bir devlet hakkında gizli bilgi toplaması, uluslararası ilişkilerde uzun süredir görülen bir faaliyettir. Bunun siber araçlarla yapılması, faaliyetin her durumda otomatik olarak hukuka aykırı sayılmasını gerektirmez. Ancak casusluğun kendisi ile casusluk sırasında kullanılan yöntemlerin hukuka uygunluğu birbirinden ayrılmalıdır. Örneğin, başka bir devletin ağından gizli belgelerin alınması, tek başına her koşulda aynı hukuki sonuca yol açmaz. Operasyonun ilgili devletin egemenliğini ihlal edip etmediği, korunan iletişime müdahale içerip içermediği, başka bir uluslararası yükümlülüğü ihlal edip etmediği ve özel bir hukuki rejimin uygulanıp uygulanmadığı incelenmelidir.
Benzer biçimde, bir devletin siber operasyonları başka bir devletin ülkesinde sonuç doğurduğunda, faaliyetin casusluk amacı taşıması hukuki değerlendirmeyi ortadan kaldırmaz. Bu yaklaşımın stratejik sonucu açıktır: Devletler arasındaki siber rekabette tüm faaliyetler açık silahlı çatışma kapsamında değildir. Bazıları istihbarat toplama, siyasi nüfuz sağlama, bilgi operasyonları yürütme veya rakip devletin karar alma süreçlerini etkileme amacı taşıyabilir. Bu faaliyetlerin hukuki niteliği, kullanılan yönteme ve ortaya çıkan sonuçlara göre değişebilir. Dolayısıyla, siber uzayda hukuki değerlendirme, yalnızca saldırganın niyetine dayanamaz.
Kitabın temel katkıları ve sınırlılıkları
Tallinn Manual 2.0’ın başlıca katkısı, uluslararası hukukun siber uzaya uygulanmasını sistematik bir biçimde ele almasıdır.
Birinci olarak eser, siber uzayın hukuki bir boşluk olmadığını vurgular. Devletlerin dijital alandaki faaliyetleri de uluslararası hukuk kapsamındadır.
İkinci olarak, kitap, farklı hukuki eşikleri birbirinden ayırır. Egemenlik ihlali, uluslararası hukuka aykırı eylem, kuvvet kullanımı, silahlı saldırı ve silahlı çatışma sırasında gerçekleştirilen operasyonlar aynı kavramlar değildir.
Üçüncü olarak eser, teknik olayların hukuki analizinde atıf sorununu öne çıkarır. Bir saldırının nereden geldiği ile hangi devletin hukuken sorumlu olduğu farklı sorulardır.
Dördüncü olarak çalışma, insan hakları ve sivil altyapıların korunması gibi meseleleri siber güvenliğin merkezine yerleştirir.
Bununla birlikte eserin bazı sınırlılıkları da vardır. İlk sınırlılık, bağlayıcılık meselesidir. Eserin kendisi bir antlaşma değildir ve devletlerin resmî görüşlerinin yerine geçmez. İçindeki hukuki değerlendirmeler, uluslararası hukuk tartışmalarında önemli bir başvuru kaynağı olsa da her devlet için bağlayıcı bir yorum oluşturmaz.
İkinci sınırlılık, hukuki görüş ayrılıklarıdır. Egemenlik ihlallerinin sınırları, gerekli özen yükümlülüğünün niteliği ve bazı siber faaliyetlerin kuvvet kullanma eşiğine ulaşıp ulaşmadığı gibi konular tartışmalıdır.
Üçüncü sınırlılık, teknik gelişmelerin hızıdır. 2017’de yayımlanan eser, yapay zekâ destekli operasyonların, gelişen dijital altyapıların ve güncel siber tehditlerin sonraki boyutlarını kapsayamaz. Bu nedenle, güncel olaylar değerlendirilirken daha sonraki devlet uygulamaları, uluslararası belgeler ve yeni hukuk tartışmaları da dikkate alınmalıdır.
Son olarak, kitabın kuralları somut olaylara uygulanırken teknik, siyasi ve hukuki değerlendirmeler birbirinden ayrılmalıdır. Bir saldırının teknik olarak başarılı olması, hukuken meşru olduğunu göstermez. Aynı şekilde bir faaliyetin siyasi açıdan düşmanca olması da tek başına belirli bir uluslararası hukuk ihlalini kanıtlamaz.
Türkiye açısından çıkarımlar
Türkiye’nin siber güvenlik politikaları ve dış politikası açısından Tallinn Manual 2.0 üç temel alanda önem taşır.
Siber egemenlik ve kritik altyapılar
Enerji, ulaştırma, sağlık, finans, telekomünikasyon ve kamu yönetimi sistemlerinin dijitalleşmesi, siber olayların ulusal güvenlik üzerindeki etkisini arttırmaktadır. Bu nedenle, siber güvenlik yalnızca teknik savunma kapasitesiyle sınırlı görülmemelidir. Devletin yetkileri, uluslararası yükümlülükleri ve sınır aşan olaylara karşı izleyebileceği hukuki yollar da önemlidir. Türkiye bakımından siber egemenlik kavramı, ulusal sistemlerin korunması kadar uluslararası hukukla uyumlu politika geliştirilmesi açısından da ele alınmalıdır.
Atıf ve kriz yönetimi
Türkiye’yi hedef alan bir siber olayın ardından saldırının kaynağını belirlemek, teknik bulguları doğrulamak ve hukuki sorumluluğu değerlendirmek farklı aşamalardır. Bu süreçlerde aceleci atıf açıklamaları, diplomatik krizlerin büyümesine yol açabilir. Buna karşılık saldırının kaynağının belirlenmesindeki zorluklar da etkili karşılık verme ve uluslararası iş birliği süreçlerini karmaşıklaştırabilir. Bu nedenle teknik inceleme, istihbarat değerlendirmesi, hukuki analiz ve diplomatik iletişimin koordinasyonu önemlidir.
Siber caydırıcılık ve uluslararası iş birliği
Siber caydırıcılık, yalnızca karşı saldırı kapasitesi oluşturmakla sınırlı değildir. Savunma kapasitesi, olayların tespiti, kritik altyapıların dayanıklılığı, uluslararası iş birliği ve hukuki öngörülebilirlik de caydırıcılığın unsurlarıdır. Türkiye açısından uluslararası hukuk kurallarını anlamak, siber olaylara karşı hangi seçeneklerin hangi koşullarda kullanılabileceğini değerlendirmeye yardımcı olur. Bunun yanında müttefiklerle, uluslararası kuruluşlarla ve diğer devletlerle bilgi paylaşımı ile hukuki iş birliği de önem taşır. Bu noktada Tallinn Manual 2.0, Türkiye’nin siber güvenlik doktrini ve dış politika yaklaşımını geliştirirken kullanılabilecek bir analiz çerçevesi sunar; ancak doğrudan bir ulusal doktrin veya bağlayıcı bir hukuk kaynağı olarak değerlendirilmemelidir.
Sonuç
Tallinn Manual 2.0, siber uzayın uluslararası ilişkilerde bağımsız bir stratejik rekabet alanı hâline gelmesiyle ortaya çıkan hukuki sorunları kapsamlı biçimde incelemektedir. Eserin temel tezi, teknolojideki değişimin uluslararası hukukun temel ilkelerini kendiliğinden ortadan kaldırmadığıdır. Devlet egemenliği, devlet sorumluluğu, yargı yetkisi, insan hakları, kuvvet kullanma yasağı, meşru müdafaa ve silahlı çatışma hukuku; siber operasyonların değerlendirilmesinde farklı bağlamlarda önemini korumaya devam eder. Kitabın en önemli analitik katkısı, siber faaliyetleri tek bir kategori altında toplamamasıdır. Bir siber casusluk operasyonu, kritik altyapıya zarar veren bir saldırı ve silahlı çatışma sırasında yürütülen bir siber harekât, farklı hukuki sorular doğurabilir. Bu olayların değerlendirilmesinde faaliyetin kaynağı, hedefi, etkileri ve bağlamı birlikte incelenmelidir.
Bununla birlikte kitap, tüm hukuki tartışmaları sona erdiren kesin bir kod değildir. Uzmanların görüşlerini sistematikleştirir; mevcut hukukun nasıl yorumlanabileceğine ilişkin önemli bir çerçeve sunar. Devletlerin uygulamaları, hukuki görüşleri ve teknolojik gelişmeler bu çerçevenin sürekli yeniden değerlendirilmesini gerektirir.
Sonuç olarak, Tallinn Manual 2.0, siber güvenliği salt teknik bir savunma meselesi olarak değil, uluslararası hukuk ve devletler arası ilişkilerle iç içe geçmiş bir konu olarak ele alır. Türkiye açısından da eserin temel değeri, siber tehditlere karşı savunma kapasitesini geliştirmenin yanı sıra hukuki sorumluluk, kriz yönetimi ve uluslararası iş birliği boyutlarını birlikte değerlendirmeye imkân sağlamasıdır.
Prof. Dr. Ozan ÖRMECİ
DİPNOTLAR
[1] https://www.cambridge.org/core/books/tallinn-manual-20-on-the-international-law-applicable-to-cyber-operations/E4FFD83EA790D7C4C3C28FC9CA2FB6C9.