Giriş
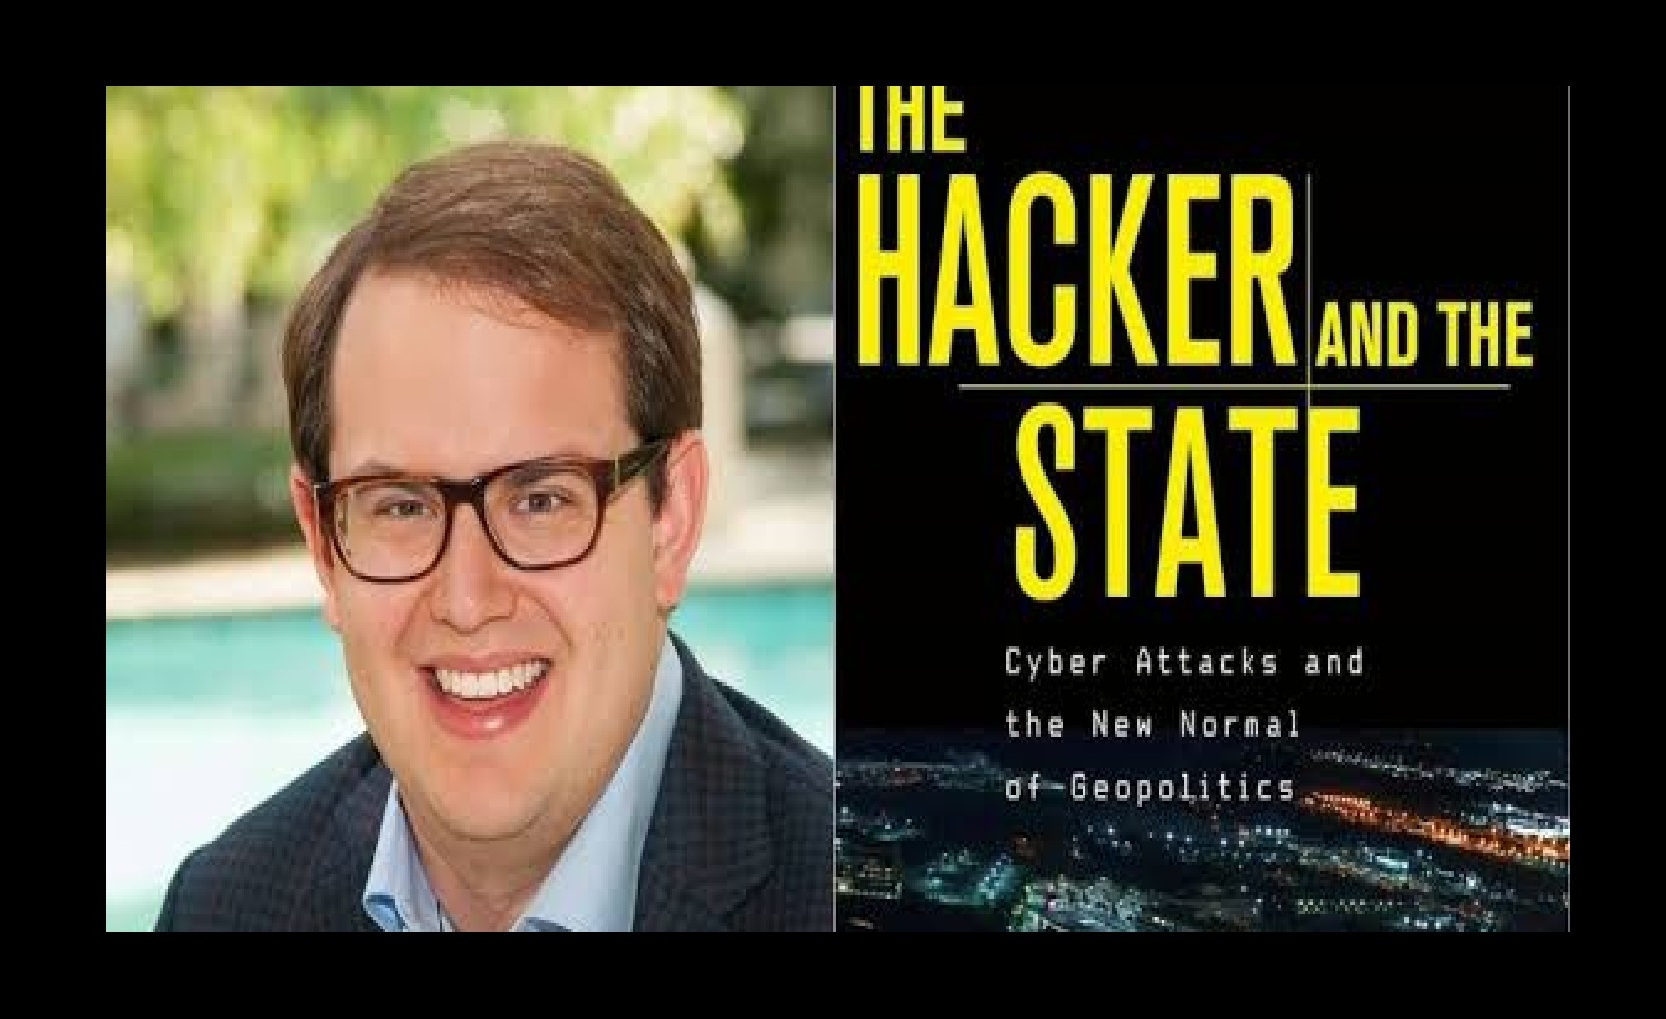
The Hacker and the State: Cyber Attacks and the New Normal of Geopolitics (Hacker ve Devlet: Siber Saldırılar ve Jeopolitiğin Yeni Normali), Johns Hopkins School of Advanced International Studies (SAIS) bünyesinde Yardımcı Doçent olarak görev yapan siber güvenlik uzmanı Amerikalı akademisyen Ben Buchanan tarafından yazılmış ve 25 Şubat 2020 tarihinde Harvard University Press tarafından yayımlanmış siber güvenlik alanındaki önemli bir eserdir. Eser, siber operasyonların modern jeopolitik üzerindeki sarsıcı etkilerini ele alan kapsamlı bir araştırma kitabıdır. Kitap, siber saldırıların küresel çapta bir “kıyamet” yaratmasından ziyade, devletler arası güç mücadelesini, casusluğu ve dış politikayı her gün sessizce nasıl yeniden şekillendirdiğini (yeni normal) gözler önüne sermektedir. Kitabın yazarı Ben Buchanan, 2021–2025 yılları arasında Demokrat Joe Biden yönetiminde Beyaz Saray Yapay Zekâ Özel Danışmanı olarak görev yapmış ve bu dönemde ülkesi ABD’nin yapay zekâ ile ilgili hükümet eylemlerini en üst düzeyde koordine etmiş, oldukça yetkin bir kişidir.
Bölüm 1: Siber Casusluk
Kitap, 3 ana bölümden oluşmaktadır. “Espionage” (Siber Espiyonaj/Siber Casusluk) başlıklı birinci bölümde, yazar, siber casusluk olgusunu açıklamaktadır. Buradaki temel fikir oldukça basittir: Devletler, tarih boyunca rakiplerinin sırlarını öğrenmeye çalışmıştır. Diplomatların raporları, ajanların faaliyetleri, dinleme sistemleri, uydu görüntüleri ve insan istihbaratı gibi yöntemlerin dijital çağdaki karşılığı giderek daha fazla siber operasyonlara dönüşmüştür. Ancak siber casusluğun geleneksel casusluktan önemli bir farkı vardır. Bir bilgisayar sistemine başarılı biçimde sızıldığında, saldırgan yalnızca tek bir belgeyi değil, sistem içindeki çok büyük miktarda veriyi de elde edebilir. Üstelik bu faaliyet, çoğu zaman hedef tarafından uzun süre fark edilmeyebilir. Bu durum, siber casusluğu devletler açısından son derece cazip hale getirir. Çünkü casusluk operasyonunun başarısı çoğunlukla saldırının görünürlüğünün düşük olmasına bağlıdır. Bir saldırgan ne kadar uzun süre fark edilmeden sistem içinde kalabilirse, o kadar fazla bilgi toplayabilir. Buchanan’ın yaklaşımında, bu nedenle “sessizlik” siber casusluğun temel özelliklerinden biridir. Saldırganın amacı çoğu zaman sistemi yok etmek değil, sistemin içinde görünmeden bulunmaktır.
“Espionage” bölümünün ilk önemli kavramlarından biri “home-field advantage”, yani siber ortamın sunduğu “ev sahibi avantajıdır”. Geleneksel casuslukta bir devletin başka bir devletin topraklarında ajan çalıştırması ciddi riskler taşır. Ajanın kimliği tespit edilebilir, yakalanabilir veya sınır dışı edilebilir. Siber ortamda ise, fiziksel sınırlar büyük ölçüde ortadan kalkar. Bir devletin istihbarat servisi, başka bir ülkenin sistemlerine binlerce kilometre uzaktan erişebilir. Operasyonun arkasındaki aktörün kimliğini gizlemek için başka ülkelerdeki bilgisayarlar veya ele geçirilmiş sistemler kullanılabilir. Böylece, siber casusluk, devletlere coğrafi mesafeyi aşan bir istihbarat kapasitesi sağlar. Bununla birlikte, Buchanan, bu avantajın mutlak olmadığını vurgular. Siber ortamda da saldırganın iz bırakma, tespit edilme ve karşı operasyonla hedef alınma riski vardır. Ayrıca dijital sistemlere erişmek, elde edilen bilgilerin mutlaka doğru yorumlanabileceği anlamına gelmez. Dolayısıyla, siber casusluk yalnızca teknik bir “hackleme” problemi değildir. Asıl mesele elde edilen verinin stratejik istihbarata dönüştürülebilmesidir.
Siber casusluk bölümünün ikinci önemli konusu “şifreleme“dir. Modern devletler, şirketler ve bireyler, hassas bilgilerini korumak için kriptografiye ihtiyaç duyar. Ancak güçlü şifreleme istihbarat kuruluşları açısından ciddi bir engel oluşturur. Buchanan, burada devletlerin şifrelemeyi aşmak için yalnızca doğrudan şifre kırma yöntemlerine güvenmediğini gösterir. Daha önemli yöntemlerden biri, sistemin kendisine veya şifreleme altyapısına müdahale etmektir. Bu yaklaşım, siber istihbaratın önemli bir özelliğini ortaya koyar: Saldırgan her zaman kapıyı kırmak zorunda değildir; bazen kapının nasıl yapıldığını değiştirmek daha kolaydır. Bu düşünce bizi kitabın bir sonraki önemli kavramına, “backdoor” (arka kapı) meselesine götürür. Bir “backdoor”, bir sistemin normal güvenlik mekanizmalarının dışında erişim sağlayan bir yöntem veya mekanizma olarak düşünülebilir. Devletlerin böyle mekanizmalar yaratma veya mevcut güvenlik açıklarından yararlanma çabaları, Buchanan’ın analizinde kritik bir yere sahiptir. Buradaki stratejik problem oldukça ilginçtir. Bir devlet, başka bir ülkenin sistemindeki güvenlik açığını keşfettiğinde iki seçenekle karşılaşabilir: Birinci seçenek, açığı hedef ülkeye bildirmek ve internet ekosisteminin güvenliğinin artırılmasına katkıda bulunmaktır.İkinci seçenek ise, açığı gizli tutarak gelecekteki istihbarat operasyonlarında kullanmaktır. İkinci tercih kısa vadede istihbarat avantajı sağlayabilir. Ancak aynı güvenlik açığı saldırganın kendisi veya başka aktörler tarafından da kullanılabilir. Dolayısıyla, Buchanan’ın ortaya koyduğu sorun, siber güvenliğin devletlerin klasik güvenlik çıkarlarıyla çelişebileceğidir. Bir devlet, genel olarak daha güvenli bir internet isteyebilir; fakat istihbarat kurumu kendi operasyonları açısından bazı güvenlik açıklarının varlığından faydalanabilir. Bu çelişki, siber güvenliğin yalnızca teknik değil, aynı zamanda politik ve stratejik bir mesele olduğunu göstermektedir.
Buchanan, daha sonra tek tek bilgisayarların ele geçirilmesinden daha geniş bir kavrama geçer: stratejik casusluk. Stratejik casusluğun amacı yalnızca “gizli bir belge bulmak” değildir. Amaç, rakip devletin kapasitesi, planları, kurumları, teknolojileri ve karar alma süreçleri hakkında daha geniş bir tablo oluşturmaktır. Bu noktada, büyük miktardaki verinin değeri ortaya çıkar. Örneğin, askeri planlar, diplomatik yazışmalar, şirket belgeleri, siyasi iletişim ve teknik bilgiler tek tek değerlendirildiğinde sınırlı görünebilir. Ancak bunların birlikte analiz edilmesi, bir devletin stratejik davranışını anlamak için önemli bir istihbarat kaynağı olabilir. Buchanan’ın anlatısında, Çin ve Rusya gibi devletlerin yanı sıra Amerika Birleşik Devletleri (ABD) ve müttefiklerinin siber casusluk faaliyetleri de önemli bir yer tutar. Kitabın amacı tek bir ülkeyi “saldırgan”, diğerlerini ise “savunmacı” olarak basitleştirmek değildir. Aksine, eser, siber alanın büyük güçler arasındaki rekabetin yeni bir alanı haline geldiğini göstermektedir. Nitekim kitabın vaka analizlerinde Snowden ifşaları, Stuxnet, Çin bağlantılı operasyonlar ve çeşitli istihbarat faaliyetleri bu çerçevede ele alınmaktadır.
“Espionage” bölümünün son konusu “counterintelligence“, yani karşı istihbarattır. Casusluk, tek yönlü değildir. Bir devlet başka bir devleti izlerken, kendisi de izlenmektedir. Bu nedenle, siber casusluk dünyasında saldırı ve savunma arasındaki sınır sürekli değişmektedir. Bir devlet rakibinin sistemlerine sızmaya çalışırken, kendi sistemlerinin de saldırıya açık olduğunu bilir. Bu durum “karşılıklı kırılganlık” yaratır. Buchanan açısından bu durum, siber jeopolitiğin temel özelliklerinden biridir. Bir devletin güçlü bir siber istihbarat kapasitesine sahip olması, otomatik olarak güvenli olduğu anlamına gelmez. Tam tersine, sahip olduğu kapasite onu daha değerli bir hedef haline getirebilir.
Sonuç olarak, kitabın “Espionage” (Siber Casusluk) konulu birinci bölümü, siber gücün ilk ve belki de en yaygın kullanım alanının bilgi edinmek olduğunu ortaya koyar. Siber operasyonların önemli bir kısmı görünür bir yıkım yaratmaz. Asıl değer, rakibin ne yaptığını ondan habersiz öğrenebilmekten gelir.
Bölüm 2: Attack (Siber Saldırı)
Kitabın ikinci bölümü ola “Attack” (Siber Saldırı), siber operasyonların bilgi toplamanın ötesine geçerek fiziksel veya işlevsel sonuçlar yaratmaya başladığı durumları inceler. Buradaki amaç artık yalnızca “bilmek” değildir. Amaç, rakibin kapasitesini etkilemek veya bozmaktır. Buchanan, bu bölümde 4 temel başlık kullanır: “Strategic Sabotage” (Stratejik Sabotaj), “Targeted Disruption” (Hedefli Aksatma), “Coercion” (Zorlama) ve “Testing and Demonstration” (Test ve Gösterim). Siber saldırıların önemli bir özelliği, fiziksel güç kullanmadan fiziksel sonuçlar doğurabilmesidir. Nitekim bir bilgisayar sistemi, yalnızca dijital bir nesne değildir. Bankacılık, enerji, ulaşım, iletişim, sağlık ve askeri sistemler bilgisayarlara bağlı olduğu için dijital bir müdahale gerçek dünyada sonuçlara yol açabilir.
“Strategic Sabotage” yani stratejik sabotaj, saldırının daha geniş bir hedef doğrultusunda kullanılmasıdır. Bu tür operasyonlarda amaç yalnızca bir bilgisayarı çalışmaz hale getirmek değildir. Hedef, karşı tarafın belirli bir stratejik kapasitesini zayıflatmaktır. Buchanan’ın analizinde, “Stuxnet“ bu bağlamda en önemli örneklerden biridir. Stuxnet, İran’ın nükleer programındaki belirli fiziksel süreçleri hedefleyen son derece karmaşık bir siber operasyon olarak tarihe geçmiştir. Stuxnet’in önemi, siber saldırının fiziksel dünyaya nasıl bağlanabileceğini göstermesidir. Operasyon, yalnızca veri çalmaya değil, belirli ekipmanların çalışmasını etkilemeye de yönelikti. Bu vaka, siber savaş tartışmalarında önemli bir dönüm noktasıdır. Çünkü bilgisayar kodunun fiziksel altyapıya müdahale edebileceğini somut bir şekilde göstermiştir. Ancak Buchanan’ın genel yaklaşımı burada da önemlidir: Stuxnet gibi olağanüstü operasyonlar, siber savaşın her zaman bu ölçekte olacağı anlamına gelmez. Tam tersine, bu tür operasyonların karmaşıklığı, istisnai bir özellik taşıdıklarını göstermektedir.
Bu bölümdeki ikinci alt başlık “Targeted Disruption“, yani hedefli kesintidir. Buradaki amaç, bir sistemi tamamen yok etmekten ziyade belirli bir işlevi geçici ya da kalıcı olarak bozmak olabilir. Hedefli kesintinin stratejik değeri, saldırganın çok daha sınırlı bir operasyonla karşı taraf üzerinde baskı oluşturabilmesidir. Örneğin, bir devletin iletişim altyapısının belirli bir bölümünün geçici olarak devre dışı bırakılması, doğrudan fiziksel yıkım yaratmadan ciddi operasyonel sonuçlara yol açabilir. Bu nedenle, siber saldırıların etkisini yalnızca “kaç bilgisayar zarar gördü?” sorusuyla ölçmek yeterli değildir. Asıl soru, saldırının hedefin kritik işlevlerini ne ölçüde etkilediğidir.
“Attack” (Siber Saldırı) bölümünün en önemli kavramlarından biri “coercion“, yani zorlama veya baskı kurmaktır. Geleneksel uluslararası ilişkilerde, zorlama, askeri güç veya ekonomik yaptırım gibi araçlarla gerçekleştirilir. Siber operasyonlar ise bu araçlara yeni bir boyut katar. Bir devlet, rakibinin altyapısını bozabileceğini göstererek veya belirli sistemlere erişim sağlayarak rakibinin davranışını değiştirmeye çalışabilir. Burada siber saldırının yalnızca teknik etkisi değil, karşı tarafta yarattığı stratejik algı da önemlidir. Ancak Buchanan’ın yaklaşımında, siber kapasite ile siyasi sonuç arasında otomatik bir ilişki yoktur. Bir saldırının teknik olarak başarılı olması, hedef devletin siyasi olarak istenilen davranışı göstereceği anlamına gelmez. Bu nedenle, siber gücün sınırlarından biri ortaya çıkar: Teknik başarı, siyasi başarıyla aynı şey değildir.
İkinci bölümdeki son başlık “Testing and Demonstration“, yani “Test ve Gösterim“dir. Devletler, bazen siber kapasitelerini yalnızca doğrudan saldırı gerçekleştirmek için değil, sahip oldukları kapasiteyi test etmek veya rakibe göstermek için de kullanabilir. Bir sistemin savunmasını test etmek, saldırı yöntemlerini geliştirmek ve hangi sonuçların elde edilebileceğini görmek gelecekteki operasyonlar açısından önemlidir. Burada siber operasyonların “barış” ve “savaş” arasında gri bir alanda yer aldığı görülür. Bir saldırının gerçekleştirilmesi, mutlaka devletler arasında klasik anlamda bir savaş ilanı anlamına gelmez. Buchanan’ın kitabının önemli sonuçlarından biri de zaten budur: Siber operasyonların büyük bölümü geleneksel savaşın eşiğinin altında gerçekleşebilir.
Bölüm 3: Destabilization (İstikrarsızlaştırma)
Kitabın üçüncü ve son ana bölümü “Destabilization” yani “İstikrarsızlaştırma“dır. Burada siber operasyonların hedefi, tek tek devlet kurumlarından veya askeri sistemlerden daha geniş bir alana yayılır. Amaç; siyasi süreçleri, kamuoyunu, kurumlara duyulan güveni veya toplumun genel istikrarını etkilemek olabilir. Buchanan, bu bölümü 4başlık altında inceler:
- “Election Interference” (Seçimlere Müdahale),
- “Exposure” (Bilginin İfşa Edilmesi),
- “Theft, Ransom, and Manipulation” (Hırsızlık, Fidye ve Manipülasyon),
- “Widespread Disruption” (Yaygın Kesinti).
Bu bölüm, siber operasyonların “bilgi toplama” ve “sistem bozma” faaliyetlerinden toplumsal ve siyasi alanlara doğru genişlemesini gösterir.
“Election Interference” (Seçimlere Müdahale), “Destabilization” (İstikrarsızlaştırma) bölümünün ilk başlığıdır. Demokratik seçimler, yalnızca oy verme işlemlerinden oluşmaz. Seçimlerin meşruiyeti, vatandaşların bilgiye erişebilmesine, siyasi aktörlere duyulan güvene ve seçim sürecinin adil olduğuna dair inanca da bağlıdır. Siber operasyonlar, bu alanların çeşitli noktalarını hedefleyebilir. Buchanan, bu konuda özellikle 2016 ABD Başkanlık seçimleri çerçevesinde Rusya ile bağlantılı bazı faaliyetleri ele almaktadır. Akademik değerlendirmelerde, bu vaka, kitabın önemli örneklerinden biri olarak gösterilmektedir. Buradaki kritik nokta, seçim müdahalesinin mutlaka oy makinelerini değiştirmek anlamına gelmemesidir. E-posta hesaplarının ele geçirilmesi, belgelerin kamuoyuna sunulması, sosyal medya üzerinden bilgi yayılması veya siyasi tartışmanın belirli konular etrafında şekillendirilmesi de siyasi süreç üzerinde etkili olabilecek faaliyetlerdir. Buchanan, böylece siber gücün demokratik toplumlarda neden farklı bir tehdit oluşturduğunu ortaya koyar: Hedef doğrudan devlet bilgisayarları değil, toplumun bilgi ortamı olabilir.
“Destabilization” (İstikrarsızlaştırma) bölümünün ikinci konusu “Exposure“, yani bilgilerin ifşa edilmesidir. Burada önemli olan yalnızca bilginin çalınması değildir. Bilginin ne zaman, nasıl ve hangi bağlamda yayımlandığı da önemlidir. Bir saldırgan, bir siyasi partinin veya devlet kurumunun belgelerini ele geçirdiğinde, bu belgelerin kamuoyuna sunulması başlı başına ikinci bir operasyon haline gelebilir. Buchanan’ın analizinde “Shadow Brokers” gibi vakalar bu açıdan önem taşır. Ele geçirilen veya sızdırılan siber araçlar, devletlerin gizli kapasitesinin ortaya çıkmasına yol açabilir. Burada siber gücün ilginç bir özelliği ortaya çıkar: Bir devletin gizli operasyonlar için geliştirdiği araç, ele geçirildiğinde veya sızdırıldığında rakiplerin kullanımına açılabilir. Bu durum, “gizli kapasitenin değeri” ile “ifşa edilmesinin yaratabileceği zarar” arasında bir denge sorunu doğurur.
Bölümdeki üçüncü başlık “Theft, Ransom, and Manipulation“, yani hırsızlık, fidye ve manipülasyondur. Siber operasyonlar yalnızca devletler arasındaki askeri veya istihbarat rekabetiyle sınırlı değildir. Dijital ortam, ekonomik değerin de bulunduğu bir alan olduğu için, devlet destekli veya devletle bağlantılı aktörler ekonomik sistemleri de hedefleyebilir. Veri hırsızlığı, fidye talepleri ve bilgi manipülasyonu bu geniş kategorinin bir parçasıdır. Buradaki temel mesele “veriye sahip olmak” ile “veriyi stratejik bir araç olarak kullanmak” arasındaki farktır. Örneğin, bir saldırgan hassas bilgiyi çaldığında, bu bilgiyi yalnızca saklayabilir; karşılığında para isteyebilir; kamuoyuna açıklayabilir veya hedefin davranışını değiştirmek için kullanabilir. Dolayısıyla, aynı teknik eylem farklı siyasi sonuçlara yol açabilir. Buchanan’ın yaklaşımı, siber operasyonların etkisinin saldırının teknik karmaşıklığından ziyade saldırının bağlamına bağlı olduğunu göstermektedir.
“Destabilization” (İstikrarsızlaştırma) bölümünün ikinci konusu “Exposure“, yani bilgilerin ifşa edilmesidir. Burada önemli olan yalnızca bilginin çalınması değildir. Bilginin ne zaman, nasıl ve hangi bağlamda yayımlandığı da önemlidir. Bir saldırgan, bir siyasi partinin veya devlet kurumunun belgelerini ele geçirdiğinde, bu belgeleri kamuoyuna sunması başlı başına ikinci bir operasyon haline gelebilir. Buchanan’ın analizinde “Shadow Brokers” gibi vakalar bu açıdan önem taşır. Ele geçirilen veya sızdırılan siber araçlar, devletlerin gizli kapasitesinin ortaya çıkmasına yol açabilir. Burada siber gücün ilginç bir özelliği ortaya çıkar: Bir devletin gizli operasyonlar için geliştirdiği araç, ele geçirildiğinde veya sızdırıldığında rakiplerin kullanımına sunulabilir. Bu durum, “gizli kapasitenin değeri” ile “ifşa edilmesinin yaratabileceği zarar” arasında bir denge sorunu doğurur.
Analiz
Ben Buchanan’ın kitabının en önemli yönlerinden biri, üç farklı bölümde incelediği “Espionage” (Siber Casusluk), “Attack” (Siber Saldırı) ve “Destabilization” (İstikrarsızlaştırma) kategorilerini birbirinden tamamen kopuk düşünmemesidir. Bunlar, çoğu zaman birbirini takip eden veya birbirine dönüşebilen operasyon türleridir. Örneğin, bir devlet önce rakibinin sistemine sızarak bilgi toplayabilir. Bu, Siber Casusluk örneğidir. Daha sonra ise, elde ettiği erişimi kullanarak belirli bir sistemi devre dışı bırakabilir. Bu ise Siber Saldırı kategorisine girer. Son olarak, elde ettiği bilgileri kamuoyuna açıklayarak veya toplumsal tartışmayı etkileyerek daha geniş siyasi sonuçlar doğurabilir. Bu ise İstikrarsızlaştırma alanına girer. Dolayısıyla, Buchanan’ın modeli aslında siber operasyonların artan ölçek ve etki düzeylerini anlamak için de kullanılabilir. Bunu tablo şeklinde göstermek gerekirse;
|
Saldırı Tipi |
Temel Amaç |
| Espionage (Siber Casusluk) | Rakibin kapasitesi, planları ve zayıflıkları hakkında bilgi edinmek. |
| Attack (Siber Saldırı) | Rakibin sistemlerini veya kapasitesini doğrudan değiştirmek ya da bozmak. |
| Destabilization (İstikrarsızlaştırma) | Siyasi ve toplumsal ortamı etkileyerek rakibin karar alma kapasitesini veya toplumdaki güven ilişkilerini değiştirmek. |
Bu üç kategori birlikte değerlendirildiğinde, Buchanan’ın temel tezi daha açık hale gelir: Siber operasyonların stratejik değeri, yalnızca “savaşta kullanılabilecek yeni silahlar” olmalarından kaynaklanmaz. Asıl önemleri, devletlere gizli ve sürekli biçimde uluslararası ortamı şekillendirme kapasitesi vermeleridir.
Buchanan’ın kitabında dikkat çeken bir diğer nokta, “cyber war” (siber savaş) kavramının sorgulanmasıdır. Kamuoyunda siber savaş çoğu zaman fiziksel savaşın dijital bir versiyonu olarak düşünülür. Buna göre, bir devlet diğerinin elektrik şebekesini kapatacak, bankacılık sistemini çökertecek ve iletişim altyapısını yok edecektir. Buchanan ise, gerçek dünyadaki devlet destekli siber operasyonların çoğunun bu kadar dramatik olmadığını savunur. Bunlar, çoğu zaman gizli, sürekli ve sınırlı amaçlıdır. Kitabın tanıtımında, siber saldırıların beklenenden daha az yıkıcı olduğu, ancak çok daha yaygın olduğu ve önlenmesinin daha zor olduğu vurgulanmaktadır. Bu nedenle, siber alanı anlamak için yalnızca “Siber savaş çıktı mı?” sorusunu sormak yeterli değildir. Daha önemli sorular şunlardır:
- Kim kimi izliyor?
- Hangi bilgileri topluyor?
- Hangi sistemlere erişim sağlıyor?
- Bu erişim ne zaman kullanılabilir?
- Bir devlet rakibinin kapasitesini nasıl zayıflatabilir?
- Bilginin kamuoyuna açıklanması ne gibi siyasi sonuçlar doğurabilir?
- Bir saldırının etkileri hedeflenen alanın dışına ne kadar yayılabilir?
Buchanan’ın çalışması, bu sorular üzerinden siber gücü klasik jeopolitik rekabetin bir parçası olarak değerlendirir.
Kitabın bir diğer önemli mesajı, siber operasyonların sınırsız bir güç olmadığıdır. Her şeyden önce, siber operasyonların başarılı olması için hedefin belirli bir teknik kırılganlığa sahip olması gerekir. Sistem güncellenebilir, saldırılar tespit edilebilir ve güvenlik açıkları kapatılabilir. İkinci olarak, saldırganın elde ettiği teknik avantajın siyasi sonuçlar doğurması garanti değildir. Üçüncü olarak, siber saldırılar geri tepebilir. Bir saldırgan başka bir devletin sistemlerinde bir güvenlik açığı keşfettiğinde, bu açığı kendi çıkarı için kullanabilir; ancak aynı açığın başka aktörler tarafından kullanılması da mümkündür. Dördüncü olarak, siber operasyonların kaynağını kesin biçimde belirlemek, yani “attribution” problemi, önemli bir zorluktur. Bir saldırı gerçekleştiğinde saldırganın kim olduğunu belirlemek teknik olarak zor olabilir. Bu da, devletlerin karşılık verme kararlarını karmaşıklaştırır. Son olarak, siber alan uluslararası sistemde karşılıklı bağımlılığı arttırmaktadır. Bir devletin dijital altyapısının başka ülkelerin altyapılarıyla bağlantılı olması, saldırıların öngörülemeyen sonuçlara yol açmasına neden olabilir. Bu nedenle, siber güç, geleneksel askeri gücün yerini alan bir araçtan ziyade, onun yanında yer alan yeni bir stratejik kapasite olarak değerlendirilmelidir.
The Hacker and the State kitabını bir bütün olarak değerlendirdiğimizde, Ben Buchanan’ın siber güvenlik alanında geliştirdiği yeni ve temel argümanının “shaping”, yani uluslararası ortamı şekillendirmek olduğu sonucuna varılabilir. Buchanan’a göre, siber operasyonların temel özelliği, devletlere rakibin davranışını gizli biçimde etkileme fırsatı vermesidir. Bu nedenle, siber operasyonlar yalnızca savaş zamanında kullanılan silahlar değildir. Devletler, barış dönemlerinde de birbirlerinin sistemlerine sızabilir, bilgi toplayabilir, güvenlik açıklarını keşfedebilir, siyasi aktörleri izleyebilir ve gerektiğinde elde ettikleri avantajları kullanabilir. Bu açıdan siber rekabet sürekli bir süreçtir. Geleneksel savaşın aksine, siber rekabet için savaş ilanı da gerekmez. Diplomatik ilişkiler devam ederken, bir yandan istihbarat operasyonları da sürebilir. Ya da ekonomik ilişkiler devam ederken, şirketler hedef alınabilir. Devletler, resmi olarak barış içinde bulunurken birbirlerinin kritik altyapılarını inceleyebilir. Dolayısıyla, siber alan, savaş ile barış arasındaki geleneksel ayrımı daha belirsiz hale getirmektedir. Akademik değerlendirmeler de Buchanan’ın temel katkısını bu noktada görmektedir: Siber operasyonlar çoğu durumda devletlerin niyetlerini “sinyal vermekten” çok, doğrudan jeopolitik ortamı şekillendirmelerine hizmet eder.
Sonuç olarak, yeni derinleşen Siber Güvenlik literatürüne önemli bir katkı olarak kabul edilebilecek bu eser, ilgili programlarda okutulması gereken faydalı bir akademik çalışmadır.
Prof. Dr. Ozan ÖRMECİ