Giriş
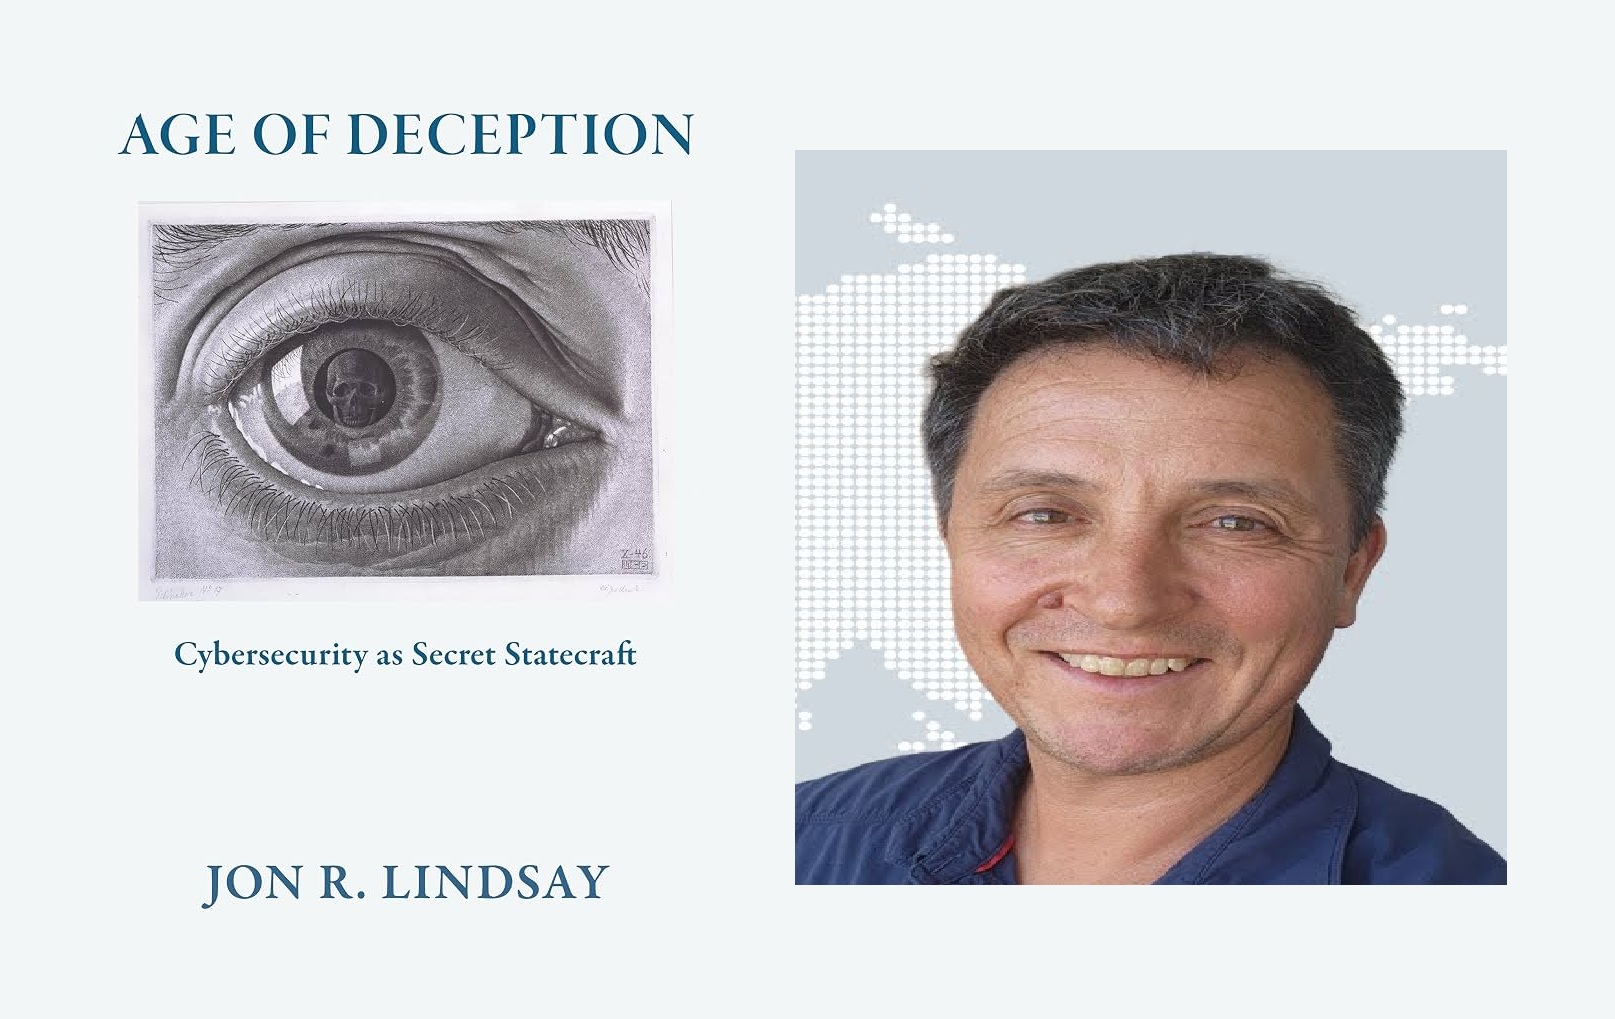
Siber güvenlik, uluslararası güvenlik, askeri teknoloji ve küresel stratejiler alanında uzmanlaşmış bir akademisyen, yazar ve eski ABD Donanması gazisi olan Amerikalı akademisyen Jon R. Lindsay -ki kendisi halen Georgia Institute of Technology (Georgia Tech) bünyesindeki Siber Güvenlik ve Mahremiyet Okulu ile Sam Nunn Uluslararası İlişkiler Okulu’nda Doçent Doktor olarak görev yapmaktadır- yeni gelişen Siber Güvenlik literatürüne önemli bir katkı kabul edilebilecek olan eseri Age of Deception: Cybersecurity as Secret Statecraft‘ı (Aldatma Çağı: Gizli Devlet Sanatı Olarak Siber Güvenlik) 2025 yılı içerisinde yayımlamıştır. Cornell University Press tarafından yayımlanan güncel bir uluslararası ilişkiler ve siber güvenlik kitabı olan bu çalışma, kısa sürede bu alanda meraklıların ilgisini çekmiştir. Bu yazıda, bu kitap özetlenecek ve değerlendirilecektir.
Kitabın Özeti
Kitap, iki ana bölümden oluşmaktadır: “The Political Logic of Deception” (Aldatmanın Siyasi Mantığı) ve “Secret Statecraft in Practice” (Uygulamada Gizli Devlet Yönetimi). Kitabın temel amacı, çağdaş siber güvenlik tartışmalarında hâkim olan “cyberwar” (siber savaş) söylemini yeniden değerlendirmektir. Lindsay’e göre, siber uzayda meydana gelen her saldırıyı savaş kavramlarıyla açıklamak, bu olayların önemli bir bölümünün gerçek niteliğini anlamamızı engeller. Ona göre, siber alanın temel siyasi mantığı, geleneksel savaşın doğrudan şiddetinden ziyade istihbarat, gizlilik, nüfuz, sabotaj ve aldatma faaliyetlerine daha yakındır. Nitekim Cornell University Press de, kitabın temel tezini, siber güvenliğin “organized deception for strategic advantage” yani “stratejik avantaj sağlamak amacıyla örgütlü aldatma” olarak anlaşılması şeklinde özetlemektedir.
Lindsay’in yaklaşımında kritik nokta şudur: Siber teknoloji yeni olabilir, fakat yarattığı siyasi davranış biçimi bütünüyle yeni değildir. Casusluk, karşı istihbarat, propaganda, sabotaj ve gizli operasyonlar, devletlerarası siyasetin çok eski araçlarıdır. Dijital teknolojiler ise, bu faaliyetlerin hızını, kapsamını, ölçeğini ve erişilebilirliğini değiştirmiştir.Bu nedenle kitap, aslında iki farklı soruya cevap vermektedir:
- Aldatma, uluslararası siyasette neden stratejik olarak işlevseldir?
- Bu genel siyasi mantık, gerçek dünyadaki istihbarat ve siber operasyonlarda nasıl ortaya çıkar?
Birinci sorunun cevabı “The Political Logic of Deception” (Aldatmanın Siyasi Mantığı) adlı birinci bölümde, ikinci sorunun cevabı ise “Secret Statecraft in Practice” (Uygulamada Gizli Devlet Yönetimi) adlı ikinci bölümünde verilir. Lindsay’in temel iddiası, siber uzayın anarşik ve tamamen kuralsız bir ortam olmadığıdır. Tersine, siber uzay, yoğun iş birliğine dayalı kurumlar, ortak standartlar, güven ilişkileri ve birbirine bağlı ağlar üzerine kuruludur. Fakat tam da bu iş birliği altyapısı, aldatma için fırsatlar yaratır. Dolayısıyla, kitabın ana paradoksu şu şekilde formüle edilebilir: İnsanların birbirine daha fazla güvenmesini sağlayan bilgi teknolojileri, aynı zamanda bu güvenin istismar edilmesini de mümkün kılar.
Lindsay’in teorik çerçevesinin başlangıç noktası “secret statecraft” (gizli devlet yönetimi) kavramıdır. Geleneksel devlet kapasitesi, genel anlamda bir devletin istediğini elde etmek için sahip olduğu kaynakları kullanma yeteneğidir. Bunun araçları; diplomasi, ekonomik yaptırımlar veya askeri güç olabilir. Lindsay ise gizli devley yönetimi olarak Türkçe’ye çevrilebilecek olan “secret statecraft” kavramını bundan farklılaştırır. Buradaki amaç, kendi kaynaklarını doğrudan kullanmak yerine başkalarının sahip olduğu kaynakları, kurumları, bilgileri veya davranışları kendi stratejik amaçların için kullanmaktır. Bu nedenle, “secret statecraft“ın merkezinde dolaylılık yer alır.
Öyle ki, bir devlet:
- kendi ordusunu kullanarak saldırabilir;
- ekonomik yaptırım uygulayabilir;
- diplomatik baskı kurabilir.
Ama aynı devlet;
- başka bir devletin ağlarına gizlice sızabilir;
- rakibin iletişimini izleyebilir;
- sahte bilgi yayabilir;
- rakibin kurumlarını manipüle edebilir;
- üçüncü tarafların altyapısını kullanabilir.
Bunların tümü, “secret statecraft” mantığı içinde düşünülebilir. Lindsay, bu nedenle istihbarat ile siber operasyonlar arasında güçlü bir tarihsel süreklilik kurar. Kitabın resmi tanımında “secret statecraft“, “organised deception for strategic advantage” (stratejik avantaj sağlamaya yönelik örgütlü aldatma) olarak tanımlanmaktadır. Buradaki “organized” (örgütlü, organize) terimi özellikle önemlidir. Aldatma, yalnızca bireysel bir yalan söyleme eylemi değildir. Devletler açısından söz konusu olan:
- istihbarat kurumları,
- özel operasyon birimleri,
- karşı-istihbarat mekanizmaları,
- teknik uzmanlar,
- güvenlik şirketleri,
- propaganda ağları,
- siber operasyon ekipleri gibi örgütlü aktörlerin sistematik biçimde çalışmasıdır.
Dolayısıyla, Lindsay’in teorisi basitçe “cyber = deception” (siber = aldatma) değildir. Daha doğru formülasyon; “Siber teknoloji → bilgi sistemlerine erişim → gizli faaliyet → aldatma → stratejik avantaj“şeklindedir.
Lindsay açısından aldatmanın stratejik değeri, rakibin sahip olduğu bilgiyi veya karar verme kapasitesini etkilemesinden kaynaklanır. Devletler arası siyaset, yalnızca maddi kaynakların paylaşımı değildir. Aynı zamanda, aktörlerin:
- ne bildikleri,
- ne bilmedikleri,
- neye inandıkları,
- neyi yanlış anladıkları,
- rakibin ne yapacağını nasıl tahmin ettikleri üzerinden şekillenir.
Bu nedenle “bilgi asimetrisi“, uluslararası politikanın temel unsurlarından biridir. Örneğin, bir devlet rakibinin planlarını öğrenirken, rakip, kendi planlarının gizli kaldığını düşünüyorsa, önemli bir avantaj elde eder. Ancak aldatmanın daha ileri bir boyutu da vardır. Amaç yalnızca gerçeği gizlemek değildir. Amaç, bazen rakibin yanlış bir gerçeğe inanmasını sağlamaktır. Bu nedenle, gizlilik (secrecy) ile aldatma (deception) aynı şey değildir. Daha basit bir ifadeyle, gizlilik “rakibin gerçeği öğrenmesini engelle“, aldatma ise “rakibin yanlış bir şeye inanmasını sağla” şeklinde özetlenebilir. Bu ayrım, Lindsay’in teorisi açısından son derece önemlidir.
Lindsay’in teorisinin en önemli kavramlarından biri de “intelligence performance” yani “istihbarat performansı” kavramıdır. Buradaki mesele yalnızca bilgi toplamak değildir. Bir istihbarat operasyonunun başarılı olması için:
- hedefe erişim sağlanması,
- bu erişimin gizli tutulması,
- bilginin elde edilmesi,
- elde edilen bilginin stratejik amaçla ilişkilendirilmesi,
- operasyonun yeterince uzun sürdürülebilmesi gerekir.
Lindsay’in yaklaşımında, başarılı istihbarat faaliyetleri, gizli ve sürdürülebilir kanallar oluşturabilme kapasitesi üzerinden değerlendirilir. Güncel akademik değerlendirmeler de Lindsay’in modelini iki temel değişkene bağlamaktadır: “vulnerable institutions” (savunmasız kurumlar) ve “clandestine organizations” (gizli örgütler). Buna göre, istihbarat başarısı, kabaca şöyle formüle edilebilir: “Hedefin kırılganlığı × saldırganın örgütsel kapasitesi = istihbarat performansı“.
Buradan çok önemli bir sonuç ortaya çıkar: Teknoloji, tek başına sonucu belirlemez. Çok gelişmiş bir siber araç, hedef kurum çok iyi korunuyorsa işe yaramayabilir. Aynı şekilde çok iyi korunan bir kurum, son derece yetenekli ve sabırlı bir istihbarat örgütüyle karşı karşıya kaldığında yine risk altında olabilir. Bu nedenle, Lindsay’in teorisi, teknolojik determinizmi reddeder.
İlk temel değişken “vulnerable institutions“, yani savunmasız kurumlardır. Buradaki “savunmasızlık“, yalnızca bilgisayar sistemindeki teknik bir açığı ifade etmez. Daha geniş anlamda:
- kurumsal prosedürler,
- insan davranışları,
- güven ilişkileri,
- tedarik zincirleri,
- ortak protokoller,
- iletişim sistemleri,
- örgütsel alışkanlıklar, bir kurumun istismar edilebilirliğini belirleyebilir.
Bu noktada Lindsay’in teorisinin önemli bir sonucu ortaya çıkar: Güvenlik için kurulmuş kurumlar, aynı zamanda saldırganın yararlanabileceği bağlantılar da oluşturabilir. Örneğin, bir kurumun çalışanlarının uzaktan erişim sağlaması iş birliğini kolaylaştırır. Ancak aynı erişim sistemi kötüye kullanıldığında saldırgan için bir giriş noktası haline gelebilir. Bu durum, siber uzayın temel paradoksunu oluşturur: “Bağlantı → koordinasyon sağlar“. Ama aynı zamanda, “Bağlantı → sızma fırsatı yaratır“.
İkinci değişken “clandestine organization“, yani gizli operasyon yürütebilen örgütsel kapasitedir. Lindsay, burada klasik “hacker” imgesinin ötesine geçer. Popüler kültürde siber saldırı çoğu zaman bir kişinin bilgisayar başında gerçekleştirdiği teknik bir eylem olarak görülür. Lindsay’in yaklaşımında ise, yüksek düzeyli istihbarat faaliyetleri:
- planlama,
- uzmanlaşma,
- operasyon güvenliği,
- istihbarat analizi,
- teknik kapasite,
- uzun vadeli sabır,
- koordinasyon gerektirir.
Bu nedenle, önemli olan yalnızca “hangi malware kullanıldı?” sorusu değildir. Daha önemli soru “Bu operasyonu gerçekleştiren örgüt hangi kapasiteye sahipti?” olmalıdır. Bu yaklaşım, Bletchley Park’tan Stuxnet’e kadar kitapta incelenen vakaların ortak teorik zeminini oluşturur.
Lindsay’e göre, dijital çağda deception‘ın önem kazanmasının temel nedeni teknolojinin kendisinden çok toplumsal bağımlılığın artmasıdır. Modern devletler ve ekonomiler:
- internet,
- finansal ağlar,
- enerji sistemleri,
- telekomünikasyon,
- bulut sistemleri,
- yazılım tedarik zincirleri,
- dijital kimlikler üzerinden birbirlerine bağlanmıştır.
Bu nedenle, siber uzayda çok büyük bir karşılıklı bağımlılık vardır. Ancak karşılıklı bağımlılık iki yönlüdür. Bir taraf “Bu sistem sayesinde sana güveniyorum” derken, saldırgan “Tam da bu güven ilişkisi sayesinde sana ulaşabiliyorum” diyebilir. Bu yüzden, Lindsay’in teorisinde “cooperation and conflict” yani “iş birliği ve çatışma” birbirinin karşıtı değildir. Aksine, biri diğerini mümkün hale getirebilir. Bu nedenle, kitabın önemli teorik sonuçlarından biri şudur: Siber çatışmanın kaynağı her zaman iş birliğinin yokluğu değildir; bazen tam tersine iş birliğinin kendisidir.
Lindsay’in literatüre en önemli katkılarından biri “cyberwar” (siber savaş) kavramıyla ilgilidir. Eserinde, yazar, siber operasyonların kamuoyunda sıklıkla:
- yeni bir savaş alanı,
- dijital Pearl Harbor,
- ulusal güvenlik için varoluşsal tehdit şeklinde sunulduğunu belirtir.
Ancak Lindsay, bu konuda daha dikkatli bir ampirik tablo çizer. Ona göre, gerçek dünyadaki siber faaliyetlerin büyük kısmı:
- casusluk,
- veri hırsızlığı,
- nüfuz,
- sabotaj,
- istihbarat toplama gibi faaliyetlerdir.
Yani çoğu operasyonun amacı fiziksel yıkım yaratmak değildir. Zaten yayımcı Cornell University Press de, Lindsay’in kitabını, siber savaşa ilişkin abartılı anlatıları sorgulayan ve siber operasyonları istihbarat rekabeti bağlamında değerlendiren bir çalışma olarak tanımlamaktadır.
Burada Lindsay’in temel ayrımı şöyledir:
- War logic (Savaş mantığı): Rakibi fiziksel olarak yen.
- Intelligence logic (İstihbarat mantığı): Rakibin sistemine görünmeden gir, bilgi edin, seçeneklerini değiştir veya avantaj sağla.
Bu nedenle, siber operasyonların önemli bir kısmı savaş ile barış arasındaki gri alanda gerçekleşir.
Bu teorik birinci bölümün ardından, yazar, “Secret Statecraft in Practice” (Uygulamada Gizli Devlet Yönetimi) bölümünde bu modelini tarihsel ve çağdaş vakalara uygular. Bu ikinci bölümün amacı yalnızca 4 önemli vakanın tarihini anlatmak değildir. Aynı zamanda her vaka şu soruya cevap vermek için kullanılır: Aldatma mantığı gerçek operasyonlarda nasıl işler?
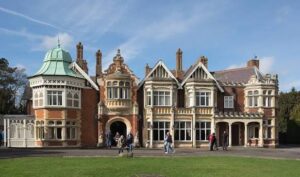
İlk vaka, İkinci Dünya Savaşı sırasında Bletchley Park çalışmalarıyla Nazi haberleşme sistemi Enigma’nın çözülmesidir. Bletchley Park örneği, Lindsay açısından önemlidir çünkü internetten önceki bir döneme aittir. Dolayısıyla, burada amaç “siber saldırıların tarihini anlatmak” değildir. Amaç, istihbarat mantığının teknolojiden daha eski olduğunu göstermektir. Almanların Enigma sistemi iletişimin gizliliğini korumaya yönelikti. İngilizler ise bu iletişim sistemini çözmeye çalıştı. Burada iki tarafın da temel problemi bilgiydi:
Almanya: “İletişimimizi nasıl gizleriz?“,
İngiltere: “Bu gizliliği nasıl kırarız?“
mücadelesi veriyorlardı. Bu karşılıklı mücadele, Lindsay’in “intelligence performance” (istihbarat performansı) kavramını açıklamak için kullanılır. Teknik kapasite tek başına yeterli değildir. İstihbarat başarısı:
- organizasyon,
- uzmanlık,
- insan kaynağı,
- teknolojik araçlar,
- analiz,
- gizlilik
gibi farklı unsurların birleşimini gerektirir. Dolayısıyla, Bletchley Park, Lindsay’in teorisinde teknoloji ile örgütlenmenin birlikte çalışmasına ilişkin önemli bir tarihsel örnektir.
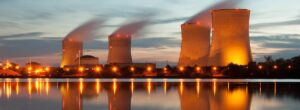
Kitabın muhtemelen en dikkat çekici vaka analizi Stuxnet’tir. Stuxnet, İran’ın nükleer programına yönelik ABD-İsrail ortak operasyonunun bir parçası olarak değerlendirilir. Lindsay, burada kendi önceki Stuxnet yorumunu da yeniden değerlendirir. Kendisinin daha önce Stuxnet’i siber savaş perspektifinden ele almış olması, kitabındaki yeniden yorumlamayı daha da önemli kılar. Lindsay’in temel argümanı şudur: Stuxnet’i yalnızca “İran’a yönelik bir siber saldırı” olarak görmek yetersizdir. Çünkü operasyonun siyasi amacı daha geniştir. Stuxnet;
- İran’ın nükleer kapasitesini geciktirmeyi,
- askeri bir saldırı ihtimalini azaltmayı,
- diplomatik seçenekler yaratmayı amaçlayan daha geniş bir stratejinin parçası olarak değerlendirilmelidir.
Bu nedenle, yazar, Stuxnet’i “secret diplomacy” (gizli diplomasi) bağlamına yerleştirir. Lindsay’e göre, “secret statecraft“, savaş ile hiçbir şey yapmamak arasında üçüncü bir seçenek yaratmıştır. Bu, son derece önemli bir teorik sonuçtur. Çünkü geleneksel güvenlik analizinde seçenekler çoğu zaman a-) “Saldırı/Savaş” veya b-) “Hiçbir şey yapmamak” şeklinde düşünülür. Lindsay ise üçüncü bir seçenek olduğunu gösterir: “Gizli operasyon gerçekleştir“. Bu seçenek, siyasi karar verici açısından caziptir çünkü savaşın maliyetlerini ve risklerini doğrudan azaltabilir. Fakat bunun karşılığında yeni bir sorun ortaya çıkar: Gizli operasyon ortaya çıkarsa ne olur? İşte “deception” veya aldatmanın paradoksu burada ortaya çıkar; gizli operasyonun stratejik değeri büyük ölçüde gizli kalmasına bağlıdır.
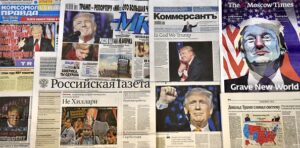
Toplamda üçüncü ve yakın zamanda yaşanan ikinci önemli vaka, 2016 ABD Başkanlık seçimlerine yönelik Rus müdahalesidir. Lindsay, burada özellikle önemli bir teorik problem üzerinde durur: Aldatma, hedef toplum zaten aldatılmaya hazırsa nasıl işler? Rusya’nın sosyal medya ve bilgi operasyonları, ABD’deki mevcut siyasi kutuplaşma ve bilgi ekosistemiyle etkileşime girmiştir. Bu nedenle, operasyonu yalnızca “Rusya sahte bilgi üretti” şeklinde açıklamak Lindsay açısından yetersizdir. Çünkü dezenformasyonun etkili olabilmesi için bir talebin olması gerekir. Başka bir ifadeyle, Arz: Sahte veya manipülatif içerik; Talep: Bu içeriği paylaşmaya, tüketmeye veya yaymaya hazır siyasi ve toplumsal ortam. Dolayısıyla, dezenformasyon yalnızca saldırganın ürünü değildir. Hedef toplumun kurumsal ve sosyal yapısı da operasyonun sonucunu belirler. Bu vaka, Lindsay’in “vulnerable institutions” (savunmasız kurumlar) kavramını siber güvenliğin ötesine taşır. Savunmasızlık, artık yalnızca bilgisayar sisteminde değildir. Bir toplumun:
- medya sistemi,
- sosyal medya platformları,
- siyasi kutuplaşması,
- güven yapısı,
- bilgi tüketim alışkanlıkları da operasyon için kırılganlık yaratabilir.
Lindsay, ayrıca, Rus müdahalesinin 2016 seçim sonucunu değiştirip değiştirmediği konusunda akademik bir uzlaşma bulunmadığını da vurgular. Buna rağmen, operasyonun kendisinin ABD siyasetinde çok önemli bir mesele haline geldiği açıktır. Bu ayrım önemlidir: Bir operasyonun gerçekleşmiş olması, stratejik hedeflerine ulaşmış olmasıyla aynı şey değildir.
Dördüncü vaka, Çin’in siber gücüdür. Lindsay, burada siber gücü yalnızca bir saldırı kapasitesi olarak görmez. Nitekim Çin örneğinde,
- ekonomik casusluk,
- teknoloji transferi,
- istihbarat,
- devlet kapasitesi,
- siber güvenlik,
- bilgi kontrolü arasındaki bağlantılar incelenir.
Buradaki temel soru şudur: Bir devlet büyük miktarda bilgi elde ettiğinde bu otomatik olarak stratejik avantaj anlamına gelir mi? Lindsay’in yaklaşımı, bunun otomatik olmadığını düşündürür. Bilgiyi a-) toplamak başka bir şey, b-) analiz etmek, kurumsal olarak paylaşmak, inovasyona dönüştürmek, askeri veya ekonomik kapasiteye çevirmek ise başka bir şeydir. Bu nedenle, şöyle bir formülasyon yapılabilir: “information acquisition ≠ strategic advantage” (bilgi edinme ≠ stratejik avantaj). Bu ayrım, siber gücün değerlendirilmesinde çok önemlidir. Bir devletin çok büyük miktarda veri çalması, o devletin otomatik olarak rakibinden daha güçlü olduğu anlamına gelmez. Burada tekrar organizasyonel kapasite hususu önem kazanır.
Analiz
Kitapta kullanılan temel mantık ve elde edilen bilgiler ışığında bazı çıkarımlar yapılabilir. Bu bağlamda, kitabın ikinci bölümünde işlenen 4 temel vaka olan Bletchley Park, Stuxnet, 2016 ABD Başkanlık seçimleri ve Çin örnekleri ilk bakışta birbirinden oldukça farklı görünmektedir. Ancak Lindsay’in mantığı bunları ortak bir teorik model içinde birleştirir.
| Vaka | Temel faaliyet | Hedef | Ana mekanizma |
|---|---|---|---|
| Bletchley Park | Espionage (Casusluk) | Düşman iletişimi | Gizli bilgi toplama |
| Stuxnet | Sabotage (Siber sabotaj) | Nükleer altyapı | Gizli manipülasyon |
| 2016 ABD seçimi | Subversion (Yıkıcı faaliyetler) | Siyasal bilgi ortamı | Dezenformasyon/nüfuz |
| Çin | Cyber power (Siber güç) | Devlet ve ekonomik bilgi | Sürekli istihbarat |
Bu vakaların hepsinde ortak olan şey, gizli erişim veya manipülasyon yoluyla stratejik avantaj elde etme çabasıdır. Bu yüzden, Lindsay’in mantığı açısından “Espionage + Sabotage + Subversion“, yani “Casusluk + Sabotaj + Yıkıcı Faaliyetler“, birbirinden tamamen kopuk faaliyetler değildir. Hepsi, “secret statecraft” veya gizli devlet yönetiminin farklı biçimleridir.
Kitabın belki de en güçlü teorik katkısı iş birliği ile çatışma arasındaki paradoksu açıklamasıdır. Uluslararası ilişkiler teorisinde, genelde, “cooperation” (iş birliği) ile “conflict” (çatışma) karşıt kategoriler olarak düşünülür. Lindsay ise siber uzayda bunların birbirini üretebildiğini ileri sürer. Örneğin:
- internet standartları → iletişimi kolaylaştırır;
- ortak yazılım → koordinasyonu kolaylaştırır;
- güven ilişkileri → ekonomik faaliyeti kolaylaştırır;
- küresel tedarik zincirleri → üretimi kolaylaştırır.
Fakat, aynı bağlantılar, aynı zamanda;
- casusluk,
- veri hırsızlığı,
- sabotaj,
- nüfuz
için de kullanılabilir. Dolayısıyla, aynı altyapı hem iş birliğinin, hem de çatışmanın altyapısıdır. Bu nedenle, siber güvenlik problemi yalnızca “daha iyi bir firewall yapalım” problemi değildir. Sorun, aynı zamanda, “birbirimize ne kadar güvenmek zorundayız ve bu güvenin istismar edilme riskini nasıl yöneteceğiz?” sorusudur.
Lindsay’in kitabı, teknoloji merkezli açıklamalara güçlü bir alternatif sunuyor. Teknolojik determinizm, kabaca, “yeni teknoloji geldi → siyasi sonuçlar otomatik olarak değişti” mantığıdır. Jon R. Lindsay ise, bunun yerine, “Technology + Institutions + Organizations + Strategy = Outcome” (Teknoloji + Kurumlar + Organizasyonlar + Strateji = Sonuç) yaklaşımını savunur. Yani aynı teknoloji, farklı siyasi ortamlarda farklı sonuçlar doğurabilir. Örneğin, bir malware‘in teknik kapasitesi aynı olsa bile:
- hedefin güvenliği,
- saldırganın örgütlenmesi,
- siyasi hedef,
- operasyonel gizlilik,
- karşı-istihbarat
değiştiğinde sonuç da değişir. Bu nedenle, “hangi teknoloji daha güçlü” sorusu kadar, “hangi siyasi ve kurumsal ortamda kullanılıyor“sorusu da önemlidir.
Amerikalı yazarın yeni yaklaşımının birkaç önemli güçlü yönü vardır. Öncelikle, siber güvenliği tarihsel bağlama oturtması önemlidir. Siber çatışmayı tamamen yeni bir fenomen olarak ele almak yerine, yazar, onu “casusluk → istihbarat → karşı-istihbarat → gizli operasyon → siber operasyon” sürekliliği içinde değerlendirmesi oldukça açıklayıcıdır.
İkinci olarak, yazar, bu eserinde teknolojinin ötesine geçmeyi başarır. Öyle ki, siber saldırıların başarısını yalnızca malware, exploit veya teknik kapasite üzerinden açıklamaz. Bu hususta, “kurum + örgüt + teknoloji + siyasi bağlam” kombinasyonunu öne çıkarır.
Üçüncü olarak, yazar, savaş ve barış ikiliğini sorgulamasıyla dikkat çeker. Öyle ki, siber faaliyetlerin büyük bölümünün savaş olmadığı hâlde ulusal güvenlik açısından önemli olduğunu göstermesi, kitabın literatüre yaptığı temel katkılardan biridir.
Dördüncü olarak, yazar, Stuxnet vakasını farklı bir perspektifle açıklar. Nitekim Lindsay’in Stuxnet’i yalnızca “ilk büyük siber silah” olarak değil, diplomasi ve savaş arasında alternatif bir stratejik araç olarak yorumlaması özellikle dikkat çekicidir.
Bununla birlikte, kitabın yaklaşımı eleştiriden bağımsız değildir. Özellikle Jason Healey’nin 2026 tarihli Lawfare‘de yayımlanan makalesi, esere önemli bir eleştiri getirmektedir. Healey, Lindsay’in “secret statecraft/deception” çerçevesinin devlet destekli istihbarat operasyonlarını açıklamakta güçlü olduğunu, ancak tüm siber güvenlik alanını açıklamakta daha sınırlı olduğunu savunur. Bu bağlamda, özellikle “ransomware” (fidye yazılımı), “cybercrime” (siber suç), dolandırıcılık ve sıradan güvenlik açıkları gibi alanların kitaptaki kapsamının daha sınırlı olduğunu belirtir. Bu eleştiri, teorik açıdan önemlidir. Çünkü her siber güvenlik probleminin bir “deception” (aldatma) problemi olduğunu söylemekle, devletlerin yüksek düzeyli siber operasyonlarının önemli bir bölümünün “deception” mantığıyla açıklanabileceğini söylemek aynı şey değildir. İkinci iddia, daha sınırlı ve daha kolay savunulabilir görünmektedir. Birinci iddia ise çok daha geniştir. Dolayısıyla, Lindsay’in teorisini en güçlü biçimde şu alanda kullanmak mümkündür: devlet destekli, stratejik, gizli ve üst düzey siber operasyonlar. Buna karşılık, sıradan siber suçlar veya “ransomware” gibi faaliyetlerde ekonomik teşvikler, suç örgütlerinin yapısı ve piyasa mekanizmaları ayrıca açıklanmalıdır.
Jon R. Lindsay’in Age of Deception kitabındaki temel düşünceyi tek cümlede ifade etmek gerekirse: Dijital çağ, siyasi aldatmanın icat edildiği dönem değil; aldatmanın ölçeğinin, hızının ve toplumsal öneminin olağanüstü biçimde arttığı bir dönemdir. Bu nedenle, Lindsay için asıl devrim teknolojik değildir. Asıl devrim, insanların; a-) daha fazla birbirine bağlanması, b-) daha fazla bilgi paylaşması ve c-) daha fazla dijital altyapıya bağımlı hale gelmesidir. Bunun sonucunda ise, aldatmanın potansiyel hedeflerinin ve kanallarının çoğalmasıdır. Bu nedenle, kitapta ortaya çıkan temel paradoks şöyledir: “daha fazla bağlantı → daha fazla iş birliği“, ama aynı zamanda “daha fazla bağlantı → daha fazla istismar imkânı“. Sonuç olarak, siber güvenlik problemi, “Bilgisayarlarımızı nasıl koruruz?” sorusundan çok daha büyüktür. Asıl soru, “İş birliği yapmak zorunda olduğumuz bir sistem içerisinde, bu iş birliğinin kötüye kullanılmasını nasıl yönetebiliriz?”sorusudur.
Sonsöz, Jon R. Linday imzalı bu kitap, gelişen siber güvenlik literatürüne çok önemli bir katkı olarak değerlendirilmelidir.
Prof. Dr. Ozan ÖRMECİ